ゼロトラスト セキュリティ モデル を IoT に
- Microsoft の考える IoT セキュリティ -
Takehiro Hirai
IoT Technical Specialist
GPS - Global IoT Partner Ecosystem
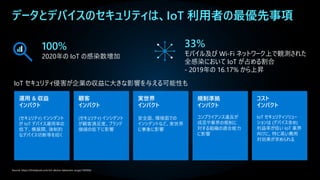
Source: https://threatpost.com/iot-device-takeovers-surge/160504/
データとデバイスのセキュリティは、IoT 利用者の最優先事項
100%
2020年の IoT の感染数増加
33%
モバイル及び Wi-Fi ネットワーク上で観測された
全感染において IoT が占める割合
- 2019年の 16.17% から上昇
IoT セキュリティ侵害が企業の収益に大きな影響を与える可能性も
顧客
インパクト
(セキュリティ) インシデント
が顧客満足度、ブランド
価値の低下に影響
実世界
インパクト
安全面、環境面での
インシデントなど、実世界
に事象に影響
規制準拠
インパクト
コンプライアンス違反が
成否や業界の規制に
対する組織の適合能力
に影響
運用 & 収益
インパクト
(セキュリティ) インシデント
が IoT デバイス運用率の
低下、横展開、強制的
なデバイス切断等を招く
コスト
インパクト
IoT セキュリティソリュー
ションは (デバイス含め)
利益率が低い IoT 業界
向けに、特に高い費用
対効果が求められる
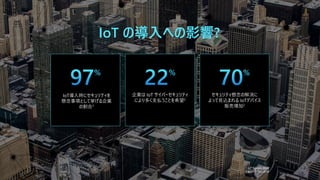
IoT導入時にセキュリティを
懸念事項として挙げる企業
の割合1
企業は IoT サイバーセキュリティ
により多く支払うことを希望2
セキュリティ懸念の解消に
よって見込まれる IoTデバイス
販売増加2
IoT の導入への影響?
1 IoT Signals 2020
2 Bain & Co. 2018
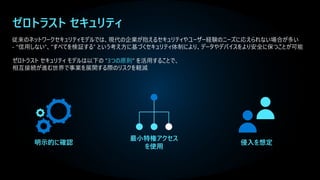
ゼロトラスト セキュリティ
従来のネットワークセキュリティモデルでは、現代の企業が抱えるセキュリティやユーザー経験のニーズに応えられない場合が多い
- “信用しない”、“すべてを検証する” という考え方に基づくセキュリティ体制により、データやデバイスをより安全に保つことが可能
侵入を想定
明示的に確認
最小特権アクセス
を使用
ゼロトラスト セキュリティ モデルは以下の “3つの原則“ を活用することで、
相互接続が進む世界で事業を展開する際のリスクを軽減
ゼロトラスト セキュリティ
=性悪説?
ゼロトラスト セキュリティ
=すべて信用しない?
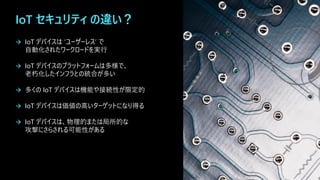
IoT セキュリティ の違い?
→ IoT デバイスは ‘ユーザーレス’ で
自動化されたワークロードを実行
→ IoT デバイスのプラットフォームは多様で、
老朽化したインフラとの統合が多い
→ 多くの IoT デバイスは機能や接続性が限定的
→ IoT デバイスは価値の高いターゲットになり得る
→ IoT デバイスは、物理的または局所的な
攻撃にさらされる可能性がある
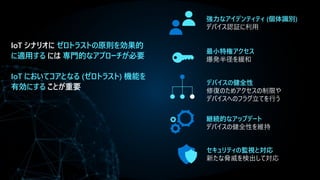
IoT シナリオに ゼロトラストの原則を効果的
に適用する には 専門的なアプローチが必要
IoT においてコアとなる (ゼロトラスト) 機能を
有効にする ことが重要
継続的なアップデート
デバイスの健全性を維持
最小特権アクセス
爆発半径を緩和
デバイスの健全性
修復のためアクセスの制限や
デバイスへのフラグ立てを行う
セキュリティの監視と対応
新たな脅威を検出して対応
強力なアイデンティティ (個体識別)
デバイス認証に利用
https://azure.microsoft.com/en-us/resources/
zero-trust-cybersecurity-for-the-internet-of-things/
強力なアイデンティティ
→ ハードウェアによる信頼の基点 (Hardware root of Trust)
デバイスのアイデンティティと完全性がハードウェアによって保護される
* 完全性=改ざん等が存在しないこと
→ パスワードレス認証
TPMなどに保管された、偽造出来ない暗号鍵で署名されたトークンがデバイスの証明に
→ 更新可能なクレデンシャル (資格)
継続的かつ安全な運用には定期的に更新可能なクレデンシャルの発行が必要
→ 組織的な IoT デバイス レジストリ
デバイスのライフサイクルを管理し、アクセスを監査するためには不可欠
最小特権アクセス
→ デバイスとワークロードの アクセスコントロール
特に小さな IoT デバイスの場合は デバイスアクセス = ワークロードアクセス制御
→ デバイスとワークロードの “条件付き” アクセス
場所、固有性、時間などのデバイス信号を元に動作条件を確認することも重要
デバイスの健全性
→ アクセスゲート
デバイスの健全性をアクセスコントロールに利用
→ 是正措置
デバイスの運用状況、重要性により切断やブロックが不可能な場合、
緩和措置のためのフラグを立てる
継続的なアップデート
→ 設定とコンプライアンスの一元管理
デバイス管理者には、ポリシーやルールなどの設定に加えデバイスが利用する
証明書の配布と更新管理を含めたわかりやすいアプローチが必要
→ 配布可能なアップデート
デバイスを最新の状態に保つ機能は、デバイスを保護する上で重要な役割を果たす
アップデートのロールアウト検証や、リモートデプロイメント機能も必要
セキュリティの監視と対応
→ セキュリティ モニタリング
管理された「グリーンフィールド」デバイスの保護を強化するとともに、
エージェントをサポートしておらず、パッチや設定のリモート実施が出来ない
=管理されていない「ブラウンフィールド」レガシーデバイスの制御を補う
→ 検出と対応
“キルチェーン” のような多段階の攻撃を迅速に検知して対応するには、IT、IoT、OTの
ネットワーク全体を俯瞰し、自動化、機械学習、脅威インテリジェンスを組み合わせた
運用が必要
XDR (Extended Detection and Response)
SIEM (Security Information and Event Management)
SOAR (Security Orchestration and Automated Response)
Microsoft と ゼロトラスト
IoT セキュリティ の 強化に向けて
Microsoft は 何十年にもわたって培ってきたエンタープライズ
セキュリティのノウハウを IoT に応用し、組織の IoT 展開に
必要なゼロトラスト機能を備えた サービス、エッジ、
統合ハードウェアプラットフォームを提供
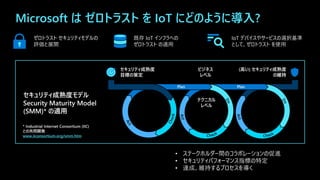
Microsoft は ゼロトラスト を IoT にどのように導入?
ゼロトラスト セキュリティモデルの
評価と展開
既存 IoT インフラへの
ゼロトラスト の適用
IoT デバイスやサービスの選択基準
として、ゼロトラスト を使用
セキュリティ成熟度モデル
Security Maturity Model
(SMM)* の適用
テクニカル
レベル
ビジネス
レベル
セキュリティ成熟度
目標の策定
(高い) セキュリティ成熟度
の維持
• ステークホルダー間のコラボレーションの促進
• セキュリティパフォーマンス指標の特定
• 達成、維持するプロセスを導く
セキュリティ
= コストセンター?
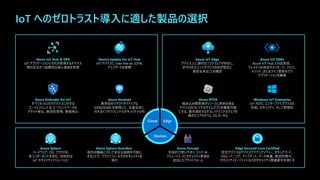
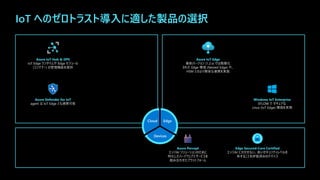
IoT へのゼロトラスト導入に適した製品の選択
Edge
Devices
Cloud
センサーなどのデバイスから
テレメトリを得て、アクションに繋げたい
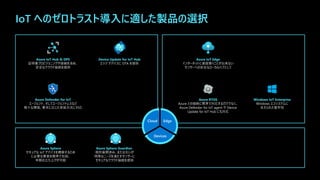
Edge
Devices
Cloud
IoT へのゼロトラスト導入に適した製品の選択
エッジ上でAIを走らせて、
リアルタイムに知見を得たい
Edge
Devices
Cloud
IoT へのゼロトラスト導入に適した製品の選択
(とはいえ)既存の環境も何とかしたい
Azure Sentinel や既存の SOC ツール
との統合により、IT/OTの統合的な
モニタリングとガバナンスを実現
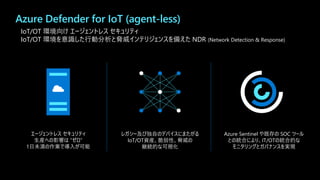
エージェントレス セキュリティ
生産への影響は “ゼロ”
1日未満の作業で導入が可能
Azure Defender for IoT (agent-less)
レガシー及び独自のデバイスにまたがる
IoT/OT資産、脆弱性、脅威の
継続的な可視化
IoT/OT 環境向け エージェントレス セキュリティ
IoT/OT 環境を意識した行動分析と脅威インテリジェンスを備えた NDR (Network Detection & Response)
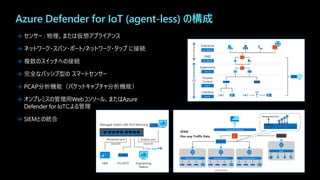
Azure Defender for IoT (agent-less) の構成
Industrial Zone 1 Industrial Zone 1
Industrial Zone 1
DMV
Corporate Network
Management Port
→ センサー : 物理、または仮想アプライアンス
→ ネットワーク・スパン・ポート/ネットワーク・タップ に接続
→ 複数のスイッチへの接続
→ 完全なパッシブ型の スマートセンサー
→ PCAP分析機能(パケットキャプチャ分析機能)
→ オンプレミスの管理用Webコンソール、またはAzure
Defender for IoTによる管理
→ SIEMとの統合
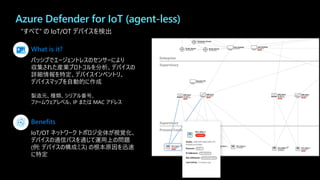
Azure Defender for IoT (agent-less)
“すべて” の IoT/OT デバイスを検出
パッシブでエージェントレスのセンサーにより
収集された産業プロトコルを分析、デバイスの
詳細情報を特定、デバイスインベントリ、
デバイスマップを自動的に作成
製造元、種類、シリアル番号、
ファームウェアレベル、IP または MAC アドレス
What is it?
IoT/OT ネットワーク トポロジ全体が視覚化、
デバイスの通信パスを通じて運用上の問題
(例: デバイスの構成ミス) の根本原因を迅速
に特定
Benefits
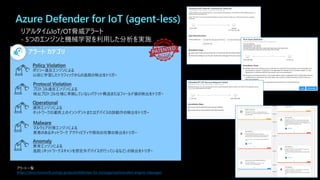
Azure Defender for IoT (agent-less)
リアルタイムIoT/OT脅威アラート
- 5つのエンジンと機械学習を利用した分析を実施
ポリシー違反エンジンによる
以前に学習したトラフィックからの逸脱の検出をトリガー
プロトコル違反エンジンによる
検出プロトコル仕様に準拠していないパケット構造またはフィールド値の検出をトリガー
運用エンジンによる
ネットワークの運用上のインシデントまたはデバイスの誤動作の検出をトリガー
マルウェア対策エンジンによる
悪意のあるネットワーク アクティビティや既知の攻撃の検出をトリガー
異常エンジンによる
逸脱 (ネットワークスキャンを想定外デバイスが行っているなど) の検出をトリガー
アラート カテゴリ
アラート一覧
https://docs.microsoft.com/ja-jp/azure/defender-for-iot/organizations/alert-engine-messages
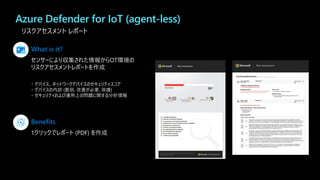
Azure Defender for IoT (agent-less)
リスクアセスメント レポート
センサーにより収集された情報からOT環境の
リスクアセスメントレポートを作成
・ デバイス、ネットワークデバイスのセキュリティスコア
・ デバイスの内訳 (脆弱, 改善が必要, 保護)
・ セキュリティおよび運用上の問題に関する分析情報
What is it?
1クリックでレポート (PDF) を作成
Benefits
Azure Defender for IoT (agent-less)
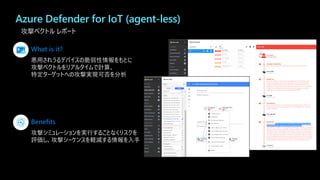
攻撃ベクトル レポート
悪用されうるデバイスの脆弱性情報をもとに
攻撃ベクトルをリアルタイムで計算、
特定ターゲットへの攻撃実現可否を分析
What is it?
攻撃シミュレーションを実行することなくリスクを
評価し、攻撃シーケンスを軽減する情報を入手
Benefits
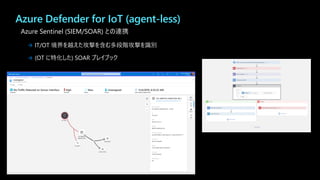
Azure Defender for IoT (agent-less)
Azure Sentinel (SIEM/SOAR) との連携
→ IT/OT 境界を越えた攻撃を含む多段階攻撃を識別
→ (OT に特化した) SOAR プレイブック
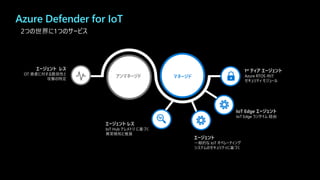
エージェント レス
OT 資産に対する脆弱性と
攻撃の特定
1st ティア エージェント
Azure RTOS 向け
セキュリティ モジュール
エージェント
一般的な IoT オペレーティング
システムのセキュリティに基づく
エージェント レス
IoT Hub テレメトリ に基づく
異常検知と推奨
アンマネージド マネージド
IoT Edge エージェント
IoT Edge ランタイム 経由
Azure Defender for IoT
2つの世界に1つのサービス
Device Update
for IoT Hub
小さなセンサーから ゲートウェイレベルのモジュールまで、
IoT デバイス向け over-the-air (OTA) アップデート を発行、
配信、管理するための end-to-end プラットホーム
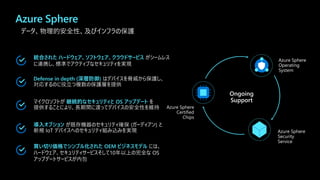
統合された ハードウェア、ソフトウェア、クラウドサービス がシームレス
に連携し、標準でアクティブなセキュリティを実現
Defense in depth (深層防御) はデバイスを脅威から保護し、
対応するのに役立つ複数の保護層を提供
マイクロソフトが 継続的なセキュリティと OS アップデート を
提供することにより、長期間に渡ってデバイスの安全性を維持
導入オプション が既存機器のセキュリティ確保 (ガーディアン) と
新規 IoT デバイスへのセキュリティ組み込みを実現
買い切り価格でシンプル化された OEM ビジネスモデル には、
ハードウェア、セキュリティサービスそして10年以上の完全な OS
アップデートサービスが内包
Azure Sphere
Azure Sphere
Certified
Chips
Azure Sphere
Operating
System
Ongoing
Support
Azure Sphere
Security
Service
データ、物理的安全性、及びインフラの保護
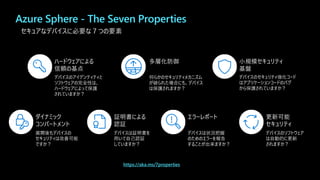
https://aka.ms/7properties
小規模セキュリティ
基盤
デバイスのセキュリティ強化コード
はアプリケーションコードのバグ
から保護されていますか?
ダイナミック
コンパートメント
展開後もデバイスの
セキュリティは改善可能
ですか?
エラーレポート
デバイスは状況把握
のためのエラーを報告
することが出来ますか?
ハードウェアによる
信頼の基点
デバイスのアイデンティティと
ソフトウェアの完全性は、
ハードウェアによって保護
されていますか?
多層化防御
何らかのセキュリティメカニズム
が破られた場合にも、デバイス
は保護されますか?
証明書による
認証
デバイスは証明書を
用いて自己認証
していますか?
更新可能
セキュリティ
デバイスのソフトウェア
は自動的に更新
されますか?
Azure Sphere - The Seven Properties
セキュアなデバイスに必要な7つの要素
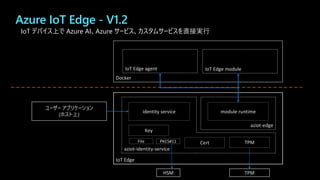
Azure IoT Edge - V1.2
IoT デバイス上で Azure AI、Azure サービス、カスタムサービスを直接実行
Docker
IoT Edge
aziot-edge
aziot-identity-service
IoT Edge agent IoT Edge module
ユーザー アプリケーション
(ホスト上)
identity service module runtime
TPM
Cert
Key
PKCS#11
File
HSM TPM
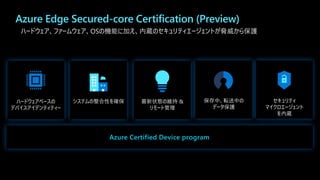
Azure Edge Secured-core Certification (Preview)
ハードウェア、ファームウェア、OSの機能に加え、内蔵のセキュリティエージェントが脅威から保護
システムの整合性を確保 セキュリティ
マイクロエージェント
を内蔵
保存中、転送中の
データ保護
ハードウェアベースの
デバイスアイデンティティー
Azure Certified Device program
最新状態の維持 &
リモート管理
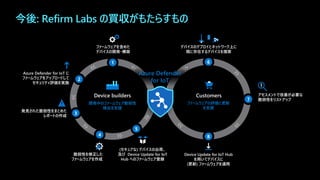
アセスメントで改善が必要な
脆弱性をリストアップ
ファームウェアを含めた
デバイスの開発・構築
Device Update for IoT Hub
を用いてデバイスに
(更新) ファームウェアを適用
脆弱性を修正した
ファームウェアを作成
(セキュアな) デバイスの出荷、
及び Device Update for IoT
Hub へのファームウェア登録
デバイスのデプロイとネットワーク上に
既に存在するデバイスを捜索
発見された脆弱性をまとめた
レポートの作成
Device builders Customers
Azure Defender
for IoT
今後: Refirm Labs の買収がもたらすもの
IoT エコシステム全体を保護しましょう
Microsoft Azure は ゼロトラスト を
IoT セキュリティ対策の基礎とするために
必要な製品、サービスを提供します
Microsoft の IoT セキュリティをより深く知る
Learn more about Microsoft and Zero Trust
Learn more about Azure IoT security solutions