Skip to main content
Download free for 30 days
Sign in
Upload
Language (EN)
Support
Business
Mobile
Social Media
Marketing
Technology
Art & Photos
Career
Design
Education
Presentations & Public Speaking
Government & Nonprofit
Healthcare
Internet
Law
Leadership & Management
Automotive
Engineering
Software
Recruiting & HR
Retail
Sales
Services
Science
Small Business & Entrepreneurship
Food
Environment
Economy & Finance
Data & Analytics
Investor Relations
Sports
Spiritual
News & Politics
Travel
Self Improvement
Real Estate
Entertainment & Humor
Health & Medicine
Devices & Hardware
Lifestyle
EN
Upload
Download free for 30 days
Sign in
Uploaded by
Masahiro NAKAYAMA
3,690 views
インフラセキュリティブートキャンプ #seccamp
2016-08-12 セキュリティ・キャンプ全国大会2016 #seccamp インフラセキュリティブートキャンプ
Technology
◦
Related topics:
Information Security
•
Cloud Computing Insights
•
Read more
4
Save
Share
Embed
Save to Drive
Download now
Downloaded 30 times
1
/ 42
2
/ 42
3
/ 42
4
/ 42
5
/ 42
6
/ 42
7
/ 42
8
/ 42
9
/ 42
10
/ 42
11
/ 42
12
/ 42
13
/ 42
14
/ 42
15
/ 42
16
/ 42
17
/ 42
18
/ 42
19
/ 42
20
/ 42
More Related Content
PDF
クラウドセキュリティ基礎 #seccamp
by
Masahiro NAKAYAMA
105 slides
4.7K views
PDF
クラウドセキュリティ基礎
by
Masahiro NAKAYAMA
99 slides
7.8K views
PDF
クラウドセキュリティ基礎 @セキュリティ・ミニキャンプ in 東北 2016 #seccamp
by
Masahiro NAKAYAMA
116 slides
3.1K views
PDF
次世代プラットフォームのセキュリティモデル考察(前編)
by
Yosuke HASEGAWA
40 slides
9.6K views
PDF
クラウドセキュリティ基礎 #seccamp
by
Masahiro NAKAYAMA
74 slides
25.5K views
PDF
RubyでDSL
by
Yukimitsu Izawa
33 slides
12.3K views
PPTX
Internet Week 2016 脆弱性スキャナによる対策支援の課題 Vuls
by
Kota Kanbe
42 slides
2.7K views
PDF
セキュアなソフトウェアアーキテクチャー
by
Yasuo Ohgaki
36 slides
4.3K views
クラウドセキュリティ基礎 #seccamp
by
Masahiro NAKAYAMA
105 slides
4.7K views
クラウドセキュリティ基礎
by
Masahiro NAKAYAMA
99 slides
7.8K views
クラウドセキュリティ基礎 @セキュリティ・ミニキャンプ in 東北 2016 #seccamp
by
Masahiro NAKAYAMA
116 slides
3.1K views
次世代プラットフォームのセキュリティモデル考察(前編)
by
Yosuke HASEGAWA
40 slides
9.6K views
クラウドセキュリティ基礎 #seccamp
by
Masahiro NAKAYAMA
74 slides
25.5K views
RubyでDSL
by
Yukimitsu Izawa
33 slides
12.3K views
Internet Week 2016 脆弱性スキャナによる対策支援の課題 Vuls
by
Kota Kanbe
42 slides
2.7K views
セキュアなソフトウェアアーキテクチャー
by
Yasuo Ohgaki
36 slides
4.3K views
What's hot
PPTX
他人事ではないWebセキュリティ
by
Yosuke HASEGAWA
67 slides
24.4K views
PDF
[デブサミ2012]趣味と実益の脆弱性発見
by
Yosuke HASEGAWA
69 slides
6.8K views
PDF
なぜ自社で脆弱性診断を行うべきなのか
by
Sen Ueno
54 slides
16.5K views
PDF
Privacy by Design with OWASP
by
Riotaro OKADA
27 slides
242 views
PPTX
DevSecOpsのユースケースとDevSecOpsがもたらす未来(20191126)
by
Masanori KAMAYAMA
24 slides
445 views
PPTX
Vuls×deep security
by
一輝 長澤
11 slides
1.8K views
PPTX
Owasp top10 HandsOn
by
masafumi masutani
66 slides
548 views
PPTX
20181108 Participation record SANS SEC545: Cloud Security Architecture and Op...
by
Typhon 666
47 slides
3.5K views
PDF
「DevSecOpsとは?」の一歩先 (CloudNative Days Tokyo 2021)
by
Masaya Tahara
19 slides
513 views
PDF
アプリケーションのシフトレフトを実践するには
by
Riotaro OKADA
47 slides
930 views
PDF
20130719 CDP Night LightningTalk "Internal Port Concentrator"
by
Kazuki Ueki
26 slides
1.6K views
PPTX
uroboroSQLの紹介 (OSC2017 Tokyo/Spring)
by
Kenichi Hoshi
51 slides
14.1K views
PDF
OWASPの歩き方(How to walk_the_owasp)
by
Sen Ueno
14 slides
2.6K views
PPTX
「教養としてのサイバーセキュリティ」講座
by
Riotaro OKADA
19 slides
1.6K views
PPTX
20161129_npstudy_JunosAutomation
by
Tatsuya Naganawa
15 slides
1K views
PPTX
July Tech Festa 2020 AKSを活用した内製教育支援プラットフォームをリリースした話
by
Shingo Kawahara
101 slides
1.7K views
PPTX
侵入防御の誤検知を減らすためのDeepSecurity運用
by
morisshi
20 slides
6.7K views
他人事ではないWebセキュリティ
by
Yosuke HASEGAWA
67 slides
24.4K views
[デブサミ2012]趣味と実益の脆弱性発見
by
Yosuke HASEGAWA
69 slides
6.8K views
なぜ自社で脆弱性診断を行うべきなのか
by
Sen Ueno
54 slides
16.5K views
Privacy by Design with OWASP
by
Riotaro OKADA
27 slides
242 views
DevSecOpsのユースケースとDevSecOpsがもたらす未来(20191126)
by
Masanori KAMAYAMA
24 slides
445 views
Vuls×deep security
by
一輝 長澤
11 slides
1.8K views
Owasp top10 HandsOn
by
masafumi masutani
66 slides
548 views
20181108 Participation record SANS SEC545: Cloud Security Architecture and Op...
by
Typhon 666
47 slides
3.5K views
「DevSecOpsとは?」の一歩先 (CloudNative Days Tokyo 2021)
by
Masaya Tahara
19 slides
513 views
アプリケーションのシフトレフトを実践するには
by
Riotaro OKADA
47 slides
930 views
20130719 CDP Night LightningTalk "Internal Port Concentrator"
by
Kazuki Ueki
26 slides
1.6K views
uroboroSQLの紹介 (OSC2017 Tokyo/Spring)
by
Kenichi Hoshi
51 slides
14.1K views
OWASPの歩き方(How to walk_the_owasp)
by
Sen Ueno
14 slides
2.6K views
「教養としてのサイバーセキュリティ」講座
by
Riotaro OKADA
19 slides
1.6K views
20161129_npstudy_JunosAutomation
by
Tatsuya Naganawa
15 slides
1K views
July Tech Festa 2020 AKSを活用した内製教育支援プラットフォームをリリースした話
by
Shingo Kawahara
101 slides
1.7K views
侵入防御の誤検知を減らすためのDeepSecurity運用
by
morisshi
20 slides
6.7K views
Similar to インフラセキュリティブートキャンプ #seccamp
PDF
サーバーレス時代の システム設計ワークショップ
by
Masahiro NAKAYAMA
148 slides
204 views
PDF
IoT時代のセキュアなクラウドインフラ構築術 #seccamp
by
Masahiro NAKAYAMA
132 slides
903 views
PPTX
Step by stepで学ぶTerraformによる監視付きAWS構築
by
Yo Takezawa
81 slides
3.6K views
PDF
私がMuninに恋する理由 - インフラエンジニアでも監視がしたい! -
by
Masahito Zembutsu
115 slides
43.1K views
PPTX
今からでも間に合う!インフラ自動化超入門 @渋谷
by
Daigou Harada
63 slides
1.6K views
PDF
[AWS Summit 2012] クラウドデザインパターン#8 CDP アンチパターン編
by
Amazon Web Services Japan
56 slides
5.3K views
PDF
20100520 【qpstudy01】 チームでトライ!インフラ構築のススメ
by
Yukitaka Ohmura
23 slides
2.7K views
PDF
クラウド時代のものづくり(分散アーキテクチャ時代におけるWebシステムの開発と運用) #seccamp
by
Masahiro NAKAYAMA
84 slides
463 views
PDF
AWSマネージドサービスとOSSによるミッションクリティカルなシステムの実現
by
TIS Inc.
29 slides
649 views
PDF
コンテナ時代にインフラエンジニアは何をするのか
by
gree_tech
32 slides
2.7K views
PPTX
インフラ系自主トレするならAWS
by
Yasuhiro Araki, Ph.D
39 slides
6.6K views
PDF
イントロダクション(分散アーキテクチャ時代におけるWebシステムの開発と運用) #seccamp
by
Masahiro NAKAYAMA
45 slides
452 views
PDF
20101029 open cloudcampus-1
by
Masanori Itoh
28 slides
861 views
PDF
試して学べるクラウド技術!Eucalyptus/GlusterFS
by
Etsuji Nakai
17 slides
1.3K views
PDF
OSC 2020 Fukuoka IT運用自動化を支援する「運用レコメンドプラットフォーム」実現の舞台裏
by
Daisuke Ikeda
46 slides
615 views
PPTX
作られては消えていく泡のように儚いクラスタの運用話
by
Tsuyoshi Torii
101 slides
4.6K views
PDF
Try andstudy cloud_20120509_nagoya
by
Etsuji Nakai
21 slides
837 views
PDF
OSC2013 Tokyo Spring OpenStack Overview
by
irix_jp
27 slides
1.5K views
PDF
AWSでアプリ開発するなら 知っておくべこと
by
Keisuke Nishitani
89 slides
23.2K views
PDF
2011-04-21 クラウド勉強会
by
Koichiro Doi
28 slides
2.2K views
サーバーレス時代の システム設計ワークショップ
by
Masahiro NAKAYAMA
148 slides
204 views
IoT時代のセキュアなクラウドインフラ構築術 #seccamp
by
Masahiro NAKAYAMA
132 slides
903 views
Step by stepで学ぶTerraformによる監視付きAWS構築
by
Yo Takezawa
81 slides
3.6K views
私がMuninに恋する理由 - インフラエンジニアでも監視がしたい! -
by
Masahito Zembutsu
115 slides
43.1K views
今からでも間に合う!インフラ自動化超入門 @渋谷
by
Daigou Harada
63 slides
1.6K views
[AWS Summit 2012] クラウドデザインパターン#8 CDP アンチパターン編
by
Amazon Web Services Japan
56 slides
5.3K views
20100520 【qpstudy01】 チームでトライ!インフラ構築のススメ
by
Yukitaka Ohmura
23 slides
2.7K views
クラウド時代のものづくり(分散アーキテクチャ時代におけるWebシステムの開発と運用) #seccamp
by
Masahiro NAKAYAMA
84 slides
463 views
AWSマネージドサービスとOSSによるミッションクリティカルなシステムの実現
by
TIS Inc.
29 slides
649 views
コンテナ時代にインフラエンジニアは何をするのか
by
gree_tech
32 slides
2.7K views
インフラ系自主トレするならAWS
by
Yasuhiro Araki, Ph.D
39 slides
6.6K views
イントロダクション(分散アーキテクチャ時代におけるWebシステムの開発と運用) #seccamp
by
Masahiro NAKAYAMA
45 slides
452 views
20101029 open cloudcampus-1
by
Masanori Itoh
28 slides
861 views
試して学べるクラウド技術!Eucalyptus/GlusterFS
by
Etsuji Nakai
17 slides
1.3K views
OSC 2020 Fukuoka IT運用自動化を支援する「運用レコメンドプラットフォーム」実現の舞台裏
by
Daisuke Ikeda
46 slides
615 views
作られては消えていく泡のように儚いクラスタの運用話
by
Tsuyoshi Torii
101 slides
4.6K views
Try andstudy cloud_20120509_nagoya
by
Etsuji Nakai
21 slides
837 views
OSC2013 Tokyo Spring OpenStack Overview
by
irix_jp
27 slides
1.5K views
AWSでアプリ開発するなら 知っておくべこと
by
Keisuke Nishitani
89 slides
23.2K views
2011-04-21 クラウド勉強会
by
Koichiro Doi
28 slides
2.2K views
More from Masahiro NAKAYAMA
PDF
ハッカソンについて(分散アーキテクチャ時代におけるWebシステムの開発と運用) #seccamp
by
Masahiro NAKAYAMA
17 slides
349 views
PDF
めもおきば新刊のお知らせ サーバーレスでHelloWorldする25の方法 #ssmjp
by
Masahiro NAKAYAMA
13 slides
595 views
PDF
クラウド時代における分散Webシステムの構成とスケーリング #seccamp
by
Masahiro NAKAYAMA
40 slides
500 views
PDF
#ServerlessDays Tokyo 2019 「サーバーレス」な同人誌の紹介
by
Masahiro NAKAYAMA
23 slides
3.7K views
PDF
#ssmjp 2018/12 技術系同人誌を手に入れよう
by
Masahiro NAKAYAMA
12 slides
885 views
PDF
FaaSのインターフェースに見るサーバーレス #serverlessconf #serverlesstokyo
by
Masahiro NAKAYAMA
8 slides
777 views
PDF
クラウドでハンズオンする話 #ssmjp
by
Masahiro NAKAYAMA
21 slides
2.7K views
PPTX
SORACOMでデータ上げてクラウドで分析・可視化するハンズオン #SecHack365
by
Masahiro NAKAYAMA
14 slides
450 views
PDF
Serverless book
by
Masahiro NAKAYAMA
56 slides
611 views
PDF
クラウドではじめるリアルタイムデータ分析 #seccamp
by
Masahiro NAKAYAMA
64 slides
2.2K views
PPTX
技術系同人誌を書こう #ssmjp
by
Masahiro NAKAYAMA
13 slides
3.4K views
PDF
「サーバレスの薄い本」からの1年 #serverlesstokyo
by
Masahiro NAKAYAMA
13 slides
4.9K views
PDF
BluetoothメッシュによるIoTシステムを支えるサーバーレス技術 #serverlesstokyo
by
Masahiro NAKAYAMA
47 slides
4.4K views
PDF
IoT(Bluetooth mesh) × サーバーレス
by
Masahiro NAKAYAMA
6 slides
1.4K views
PDF
Serverless Architecture Overview #cdevc
by
Masahiro NAKAYAMA
30 slides
9.1K views
PDF
細かすぎて伝わらないSORACOM Funnelのオプション紹介 #soracomug
by
Masahiro NAKAYAMA
14 slides
2.4K views
PDF
AWS LambdaとDynamoDBがこんなにツライはずがない #ssmjp
by
Masahiro NAKAYAMA
29 slides
56.8K views
PDF
Mastdonインスタンス立ててみた in Azure #ssmjp
by
Masahiro NAKAYAMA
22 slides
3K views
PDF
20分でおさらいするサーバレスアーキテクチャ 「サーバレスの薄い本ダイジェスト」 #serverlesstokyo
by
Masahiro NAKAYAMA
21 slides
11.1K views
PDF
SORACOM Funnelで手抜きIoTプラットフォーム #ssmjp
by
Masahiro NAKAYAMA
25 slides
1.7K views
ハッカソンについて(分散アーキテクチャ時代におけるWebシステムの開発と運用) #seccamp
by
Masahiro NAKAYAMA
17 slides
349 views
めもおきば新刊のお知らせ サーバーレスでHelloWorldする25の方法 #ssmjp
by
Masahiro NAKAYAMA
13 slides
595 views
クラウド時代における分散Webシステムの構成とスケーリング #seccamp
by
Masahiro NAKAYAMA
40 slides
500 views
#ServerlessDays Tokyo 2019 「サーバーレス」な同人誌の紹介
by
Masahiro NAKAYAMA
23 slides
3.7K views
#ssmjp 2018/12 技術系同人誌を手に入れよう
by
Masahiro NAKAYAMA
12 slides
885 views
FaaSのインターフェースに見るサーバーレス #serverlessconf #serverlesstokyo
by
Masahiro NAKAYAMA
8 slides
777 views
クラウドでハンズオンする話 #ssmjp
by
Masahiro NAKAYAMA
21 slides
2.7K views
SORACOMでデータ上げてクラウドで分析・可視化するハンズオン #SecHack365
by
Masahiro NAKAYAMA
14 slides
450 views
Serverless book
by
Masahiro NAKAYAMA
56 slides
611 views
クラウドではじめるリアルタイムデータ分析 #seccamp
by
Masahiro NAKAYAMA
64 slides
2.2K views
技術系同人誌を書こう #ssmjp
by
Masahiro NAKAYAMA
13 slides
3.4K views
「サーバレスの薄い本」からの1年 #serverlesstokyo
by
Masahiro NAKAYAMA
13 slides
4.9K views
BluetoothメッシュによるIoTシステムを支えるサーバーレス技術 #serverlesstokyo
by
Masahiro NAKAYAMA
47 slides
4.4K views
IoT(Bluetooth mesh) × サーバーレス
by
Masahiro NAKAYAMA
6 slides
1.4K views
Serverless Architecture Overview #cdevc
by
Masahiro NAKAYAMA
30 slides
9.1K views
細かすぎて伝わらないSORACOM Funnelのオプション紹介 #soracomug
by
Masahiro NAKAYAMA
14 slides
2.4K views
AWS LambdaとDynamoDBがこんなにツライはずがない #ssmjp
by
Masahiro NAKAYAMA
29 slides
56.8K views
Mastdonインスタンス立ててみた in Azure #ssmjp
by
Masahiro NAKAYAMA
22 slides
3K views
20分でおさらいするサーバレスアーキテクチャ 「サーバレスの薄い本ダイジェスト」 #serverlesstokyo
by
Masahiro NAKAYAMA
21 slides
11.1K views
SORACOM Funnelで手抜きIoTプラットフォーム #ssmjp
by
Masahiro NAKAYAMA
25 slides
1.7K views
インフラセキュリティブートキャンプ #seccamp
1.
インフラセキュリティ ブートキャンプ 株式会社WHERE IoT基盤センター サービスプロデューサー 兼 情報システム室
インフラエンジニア 仲山 昌宏 ( @nekoruri )
2.
講師プロフィール • 仲山昌宏 • いわゆるインフラエンジニア+ウェブアプリ開発者 •
秋葉原生まれ大手町育ちの 歌って踊れる江戸っ子インフラエンジニア • 株式会社WHERE IoT基盤センター サービスプロデューサー 兼 情報システム室 インフラエンジニア 2
3.
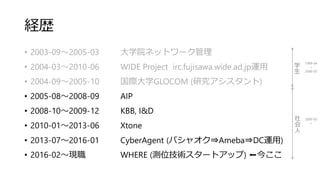
経歴 • 2003-09~2005-03 大学院ネットワーク管理 •
2004-03~2010-06 WIDE Project irc.fujisawa.wide.ad.jp運用 • 2004-09~2005-10 国際大学GLOCOM (研究アシスタント) • 2005-08~2008-09 AIP • 2008-10~2009-12 KBB, I&D • 2010-01~2013-06 Xtone • 2013-07~2016-01 CyberAgent (パシャオク⇒Ameba⇒DC運用) • 2016-02~現職 WHERE (測位技術スタートアップ) ⬅今ここ 学 生 社 会 人 1999-04 ↓ 2006-03 2006-03 ↓
4.
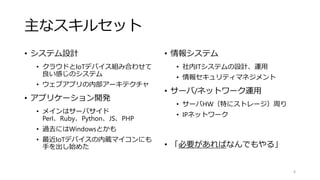
主なスキルセット • システム設計 • クラウドとIoTデバイス組み合わせて 良い感じのシステム •
ウェブアプリの内部アーキテクチャ • アプリケーション開発 • メインはサーバサイド Perl、Ruby、Python、JS、PHP • 過去にはWindowsとかも • 最近IoTデバイスの内蔵マイコンにも 手を出し始めた • 情報システム • 社内ITシステムの設計、運用 • 情報セキュリティマネジメント • サーバ/ネットワーク運用 • サーバHW(特にストレージ)周り • IPネットワーク • 「必要があればなんでもやる」 4
5.
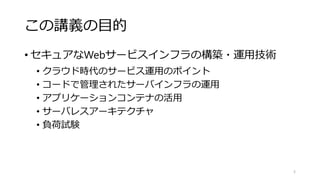
この講義の目的 • セキュアなWebサービスインフラの構築・運用技術 • クラウド時代のサービス運用のポイント •
コードで管理されたサーバインフラの運用 • アプリケーションコンテナの活用 • サーバレスアーキテクチャ • 負荷試験 5
6.
進め方 • 基礎知識・ポイントの解説 • グループワーク •
3人1グループでシステムを一つ作ってもらいます • seccamp Slackでプライベートグループを作り、 作業内容を逐次そこに報告してください • 最後に個人ごとに各自3分くらいの発表 6
7.
サービスの運用とは • 目的: • ITを使って「お金を稼ぐ」 •
手段: • お客さんにサービスを提供し、その対価を受け取る (直接部門) • 従業員にサービスを提供し、生産性を向上させる (間接部門) 7
8.
サービスの価値 • 使いたいときに使える(落ちない)こと • いわゆる「サービスの品質」 •
そもそも: • サービスの内容がお客さんの期待を満たすこと 8
9.
サービスの価値 • 使いたいときに使える(落ちない)こと • いわゆる「サービスの品質」 •
そもそも: • サービスの内容がお客さんの期待を満たすこと し続けること 9
10.
サービスインフラの使命 • サービスの価値を利用者に届け続ける • 新しい機能をすぐに届ける •
既存の機能も安定して届け続ける • クラウドの活用で実現 10
11.
DevOps • 過去: • 新しい機能をすぐに届ける
→ 開発者(Dev)の仕事 • 既存の機能も安定して届け続ける → 運用者(Ops)の仕事 • 新しい機能に不具合が多いとシステムは安定しない ⇒ DevとOpsで利害の対立、意思決定の分離 • DevOps: • クラウドの活用で、意思決定を一つに 11
12.
クラウドのサービス分類 • いわゆるIaaS • サーバ単位で借りる •
いわゆるPaaS • 機能単位で借りる • Heroku、AWS Lambdaのような実行環境 • Amazon RDSやAWS IoTのような具体的な機能 12
13.
IaaSの利用 • サーバを自前で用意せずクラウドで借りる • 大きな変化は無いが、 スケールアップ(性能を上げる) スケールアウト(台数を増やす) のようなメリットは得られる 13
14.
PaaSの活用 • 「ありもの」を組み合わせる • 餅は餅屋モデル •
「EC2使ったら負け」 • アプリケーション開発自体の変化が強いられる • 上手くはまる=最適化できると画期的なコスト減も 14
15.
Amazon Web Services •
世界で一番大規模なクラウド事業者 • 対抗馬はMicrosoft Azure • シェアはまだ大きな差がある • 機能面では追いつきつつある(部分的に先行) 15
16.
AWSの特徴 • 責任共有モデル • OSから上を利用者が責任を持つ (アマゾンは責任を持たない) •
OSから下はアマゾンが責任を持つ • 独特な冗長化設計 • リージョンとアベイラビリティゾーン 16
17.
リージョンとアベイラビリティゾーン • リージョン(Region) • 一つの地域に置かれ、システム的に独立したまとまり •
「東京」「オレゴン」「北カリフォルニア」 • アベイラビリティゾーン(AZ) • 1つのリージョン内に複数設置されたまとまり • 一つの故障が複数のAZで併発しないように分離 • 個別のデータセンターを想定 17
18.
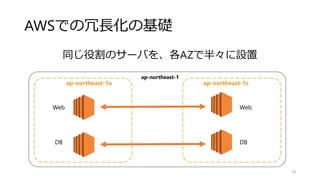
AWSでの冗長化の基礎 同じ役割のサーバを、各AZで半々に設置 18 ap-northeast-1a ap-northeast-1c Web Web DBDB ap-northeast-1
19.
AWSでの冗長化の基礎 • 「サーバ」という枠がないもの • Elastic
Load Balancer (ロードバランサー) • DynamoDB (NoSQLデータベース) • などなど • これらはAZを意識せずに冗長化されている • これらの活用が運用を楽にする勝利の鍵 19
20.
Amazon VPC • AWS内に「自分のネットワーク」を確保する枠組み •
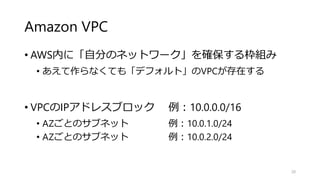
あえて作らなくても「デフォルト」のVPCが存在する • VPCのIPアドレスブロック 例:10.0.0.0/16 • AZごとのサブネット 例:10.0.1.0/24 • AZごとのサブネット 例:10.0.2.0/24 20
21.
サーバインフラのコード化 • 「Infrastructure as
Code」 • サーバ構成をコード(具体的にはJSONやRubyベースの DSLなど)で実装し、それをもとにAPIをたたいて展開 21
22.
HashiCorp • クラウドを管理するツールの開発会社 • OSSでツールを提供 •
Vagrant、Packer、Terraform、Serf、Consul、Vault…… 22
23.
Terraform • AWSやAzureの構成をコード化 • コードに合わせて必要なサーバやコンポーネントを作成 •
不必要になったら削除 • JSONで書く • 今回はTerraformでAWSを操作してもらいます 23
24.
Terraformの使い方 • 公式ドキュメントのIntroduction参照 • https://www.terraform.io/intro/getting-started/install.html •
DESTROY INFRASTRUCTUREまででOK 24
25.
演習の準備 • Slackの準備 • seccamp
Slackに登録 • ユーザ名を教えてください • private channneに招待します • GitHubの準備 • GitHubのユーザが無い人は登録 • ユーザ名を教えてください • プライベートレポジトリに招待します。 • 別にプライベートレポジトリが必要になったら声を掛けてください。 25
26.
演習 #01 • Terraformで、以下をやってみる •
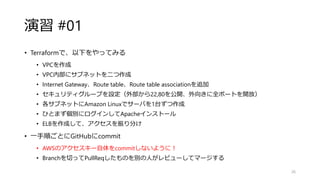
VPCを作成 • VPC内部にサブネットを二つ作成 • Internet Gateway、Route table、Route table associationを追加 • セキュリティグループを設定(外部から22,80を公開、外向きに全ポートを開放) • 各サブネットにAmazon Linuxでサーバを1台ずつ作成 • ひとまず個別にログインしてApacheインストール • ELBを作成して、アクセスを振り分け • 一手順ごとにGitHubにcommit • AWSのアクセスキー自体をcommitしないように! • Branchを切ってPullReqしたものを別の人がレビューしてマージする 26
27.
前半おさらい • Terraform • ネットワーク構成などの自動化 •
Docker • アプリケーションを丸ごとパッケージ • DockerHubで共有できる 27
28.
後半
29.
後半のゴール • Dockerでアプリを立ち上げてみる • サーバレスアーキテクチャに触れてみる
30.
Docker • アプリケーションコンテナの実行環境+α 30
31.
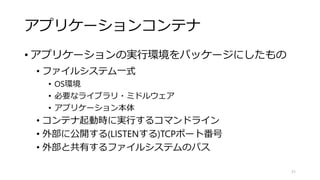
アプリケーションコンテナ • アプリケーションの実行環境をパッケージにしたもの • ファイルシステム一式 •
OS環境 • 必要なライブラリ・ミドルウェア • アプリケーション本体 • コンテナ起動時に実行するコマンドライン • 外部に公開する(LISTENする)TCPポート番号 • 外部と共有するファイルシステムのパス 31
32.
Docker • アプリケーションコンテナの実行環境+α • DockerHubから取ってきて立ち上げる •
複数のコンテナを同時に管理する docker-compose • その他様々な管理ツールの集合体 32
33.
演習 #02 • 先ほどのAmazonLinux上に、Dockerをインストール •
Dockerでオープンソースのアプリを動かしてみる • http://qiita.com/y_hokkey/items/406b5a8c4bc15354d069 • このあたりから適当に選んでください。 参考までに「Reichat」の作者はセキュキャン勢です。 • ELB経由で見えるようにする • (もう1台はいったんLBから抜いてください) 33
34.
サーバレスアーキテクチャ • 最近流行りのキーワード 34
35.
二つのサーバレスアーキテクチャ • アプリケーション実行環境としてのサーバレス • アプリケーションサーバという役割としてのサーバレス
36.
サーバレスなアプリケーション実行環境 • 「フルマネージドなPaaS」の発展系 • 短時間で起動する •
実際の実行時間で課金される • 利用者にとって「サーバ」という管理単位がなくなる
37.
「アプリケーションサーバ」レス • モノリシックな「アプリケーションサーバ」 • デーモンとして常に起動してポートをLISTEN •
リクエストをハンドリング • バッチ処理なども • 細かい「マイクロサービス」の集合に分割 • 一つの大きな「アプリケーションサーバ」が消失
38.
リアクティブアーキテクチャ リアクティブ宣言:近代的なシステムを実現するための設計原則 1. 即応性(実現したい価値) • システム全体として素早く、かつ安定した応答時間を保つ。 2.
耐障害性(非機能要件) • 障害が発生しても、それをコンポーネント内部に影響を隔離することで、システム全体としての即応性を保つ。 3. 弾力性(非機能要件) • 負荷の増減があっても、ボトルネックを排除し、割り当てるリソースを調整することで、即応性を保つ。 4. メッセージ駆動(アーキテクチャ構成要件) • 各コンポーネント間を、非同期なメッセージ配信で疎結合に保つ。
39.
リアクティブアーキテクチャ • 超ざっくり言うと、 • 小さなプログラムを •
メッセージ駆動で • 繋いでいく • というアーキテクチャが良い、というものです。 39
40.
演習 • AWS LambdaのBlueprintから一つ動かしてみる •
hello-world系を除く • おすすめはslack-echo-command 40
41.
発表 • 9人それぞれ、 • どこまでできたか •
どこで苦労したか • どんな発見があったか • それぞれ3分くらいで発表してください。
42.
後半おさらい • サーバレスアーキテクチャ • リアクティブシステム •
AWS Lambda • Docker • アプリケーションを丸ごとパッケージ • DockerHubで共有できる 42