Skip to main content More Related Content

PPTX

PPTX
フリーでできるセキュリティWeb編(SQLMあpを楽しもう) 
PDF

PDF

PDF

PPTX
SPAセキュリティ入門~PHP Conference Japan 2021 
PDF

PPTX
世界一わかりやすいClean Architecture What's hot

PPTX

PDF

PDF
RSA暗号運用でやってはいけない n のこと #ssmjp 
PDF

PPTX

PDF

PPTX

PDF
『データ解析におけるプライバシー保護』勉強会 秘密計算 
PDF

PDF

PDF
Form認証で学ぶSpring Security入門 
PPTX

PDF
[Aurora事例祭り]Amazon Aurora を使いこなすためのベストプラクティス 
PPTX
徳丸本に載っていないWebアプリケーションセキュリティ 
PDF

PDF

PPTX

PPTX
スマホゲームのチート手法とその対策 [DeNA TechCon 2019] 
PDF

PDF
Similar to Proxy War

PDF

PPTX

PPTX
The Amazing Toolman - Mastering the tools and propose a hackable "Swiss Army ... 
PPTX
Web applicationpenetrationtest その2 
PPTX
Web applicationpenetrationtest その4 
PPTX
Web applicationpenetrationtest その1_解答 
PPTX
Burp Suite Japanユーザグループ紹介 
KEY

PDF

PDF
Moff 20130309 jawsug_santo_v01 
PPTX
Web applicationpenetrationtest その3 
PDF
130821 owasp zed attack proxyをぶん回せ 
PDF

PPTX

PDF

PPTX

PPTX

PPTX
【A2iセミナー】できることからやってみたスマートフォン・Twitterのアクセス解析 
ZIP

PDF
eZ Publish勉強会2013年3月「eZ Publishの構築を簡単に!」 More from zaki4649

PDF

PPTX
PenTesterが知っている危ないAWS環境の共通点 
PPTX

PPTX

PPTX
Let's verify the vulnerability-脆弱性を検証してみよう!- 
PDF

PDF

PDF

PDF

PDF

PDF
Proxy War
- 2.
- 3.
- 4.
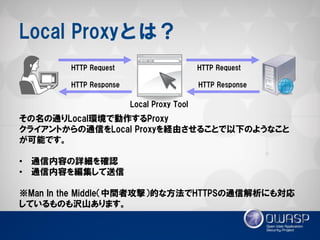
Local Proxyとは?
HTTPResponse
HTTP Request HTTP Request
Local Proxy Tool
HTTP Response
その名の通りLocal環境で動作するProxy
クライアントからの通信をLocal Proxyを経由させることで以下のようなこと
が可能です。
• 通信内容の詳細を確認
• 通信内容を編集して送信
※Man In the Middle(中間者攻撃)的な方法でHTTPSの通信解析にも対応
しているものも沢山あります。
- 5.
- 6.
- 7.
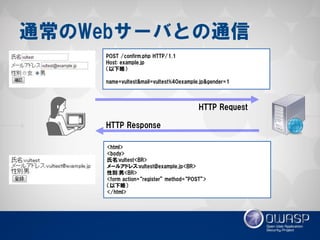
通常のWebサーバとの通信
<html>
<body>
氏名:vultest<BR>
メールアドレス:vultest@example.jp<BR>
性別:男<BR>
<form action=“register” method=“POST”>
(以下略)
</html>
POST /confirm.php HTTP/1.1
Host: example.jp
(以下略)
name=vultest&mail=vultest%40example.jp&gender=1
HTTP Response
HTTP Request
- 8.
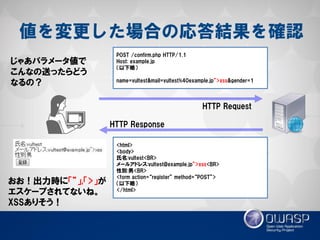
値を変更した場合の応答結果を確認
POST /confirm.phpHTTP/1.1
Host: example.jp
(以下略)
name=vultest&mail=vultest%40example.jp”>xss&gender=1
<html>
<body>
氏名:vultest<BR>
メールアドレス:vultest@example.jp”>xss<BR>
性別:男<BR>
<form action=“register” method=“POST”>
(以下略)
</html>
HTTP Response
HTTP Request
じゃあパラメータ値で
こんなの送ったらどう
なるの?
おお!出力時に「”」,「>」が
エスケープされてないね。
XSSありそう!
- 9.
- 10.
- 11.
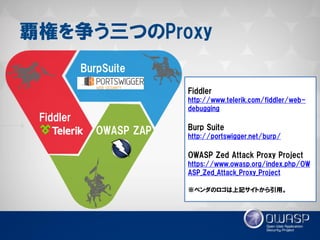
覇権を争う三つのProxy
Fiddler
BurpSuite
OWASP ZAP
Fiddler
http://www.telerik.com/fiddler/web- debugging
Burp Suite
http://portswigger.net/burp/
OWASP Zed Attack Proxy Project
https://www.owasp.org/index.php/OWASP_Zed_Attack_Proxy_Project
※ベンダのロゴは上記サイトから引用。 - 12.
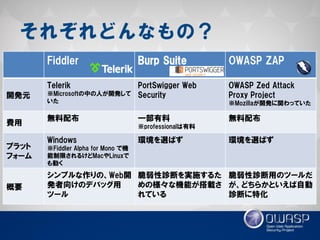
それぞれどんなもの?
Fiddler
BurpSuite
OWASP ZAP
開発元
Telerik
※Microsoftの中の人が開発して いた
PortSwigger Web Security
OWASP Zed Attack Proxy Project
※Mozillaが開発に関わっていた
費用
無料配布
一部有料
※professionalは有料
無料配布
プラット フォーム
Windows
※Fiddler Alpha for Mono で機 能制限されるけどMacやLinuxで も動く
環境を選ばず
環境を選ばず
概要
シンプルな作りの、Web開 発者向けのデバッグ用 ツール
脆弱性診断を実施するた めの様々な機能が搭載さ れている
脆弱性診断用のツールだ が、どちらかといえば自動 診断に特化 - 13.
- 14.
- 15.
- 16.
- 17.
- 18.
- 19.
Profile(プロフィール)
Private(個人)
•FiddlerExtension Developer
•公開サイト「はぐれSEの工房」 http://www.hagurese.net/factory/ Work(お仕事)
•Web Application Security Tester (Webアプリケーション脆弱性診断員)
•技術ブログ 「Security Base」 http://secdiag.blogspot.jp/ - 20.
- 21.
- 22.
- 23.
- 24.
- 25.
- 26.
- 27.
- 28.
- 29.
- 30.
- 31.
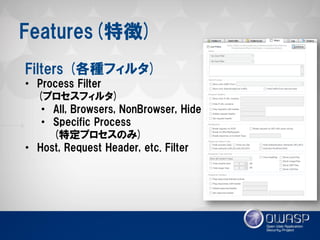
Features(特徴)
Filters (各種フィルタ)
•Process Filter (プロセスフィルタ)
•All, Browsers, NonBrowser, Hide
•Specific Process (特定プロセスのみ)
•Host, Request Header, etc. Filter - 32.
- 33.
- 34.
- 35.
- 36.
- 37.
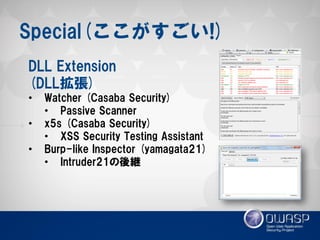
Special(ここがすごい!)
DLL Extension(DLL拡張)
•Watcher (Casaba Security)
•Passive Scanner
•x5s (Casaba Security)
•XSS Security Testing Assistant
•Burp-like Inspector (yamagata21)
•Intruder21の後継 - 38.
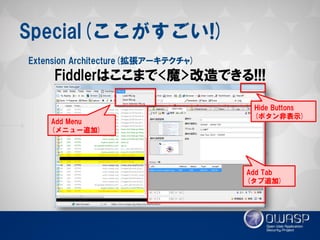
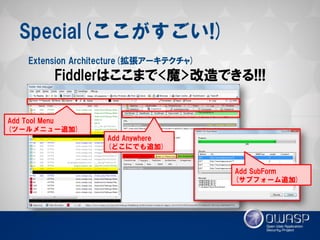
Special(ここがすごい!)
Extension Architecture(拡張アーキテクチャ)
•All API can be hacked!! (すべてのAPIが利用可能)
•Event Handler Interface
•FiddlerObject, FiddlerApplication
•Session Flags
•ui-comments
•ui-color / ui-backcolor - 39.
- 40.
- 41.
- 42.
- 43.
- 44.
- 45.
- 46.
- 47.
- 48.
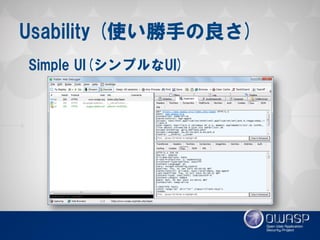
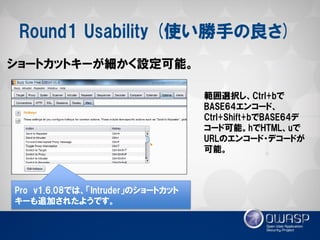
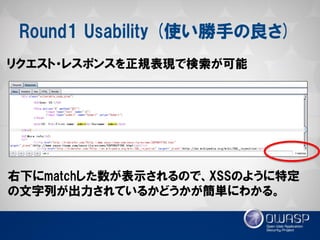
Round1 Usability (使い勝手の良さ)
ショートカットキーが細かく設定可能。
範囲選択し、Ctrl+bで BASE64エンコード、 Ctrl+Shift+bでBASE64デ コード可能。hでHTML、uで URLのエンコード・デコードが 可能。
Pro v1.6.08では、「Intruder」のショートカット キーも追加されたようです。 - 49.
- 50.
- 51.
- 52.
- 53.
- 54.
- 55.
- 56.
- 57.
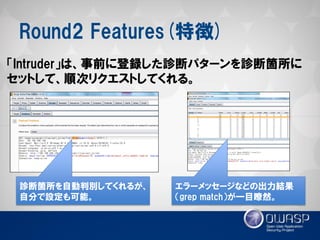
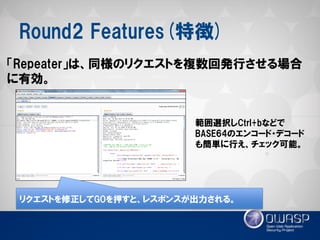
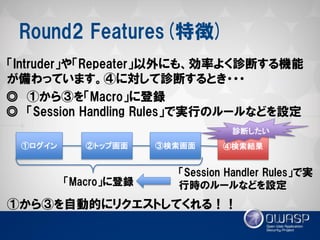
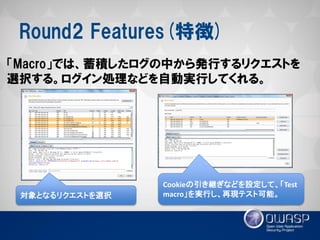
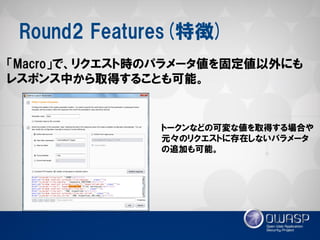
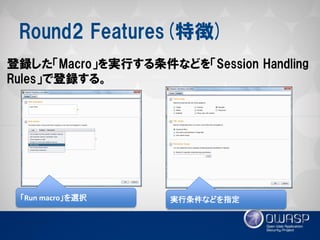
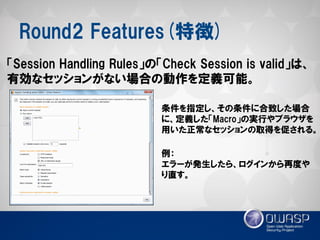
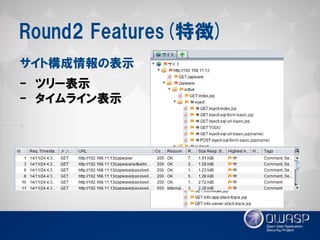
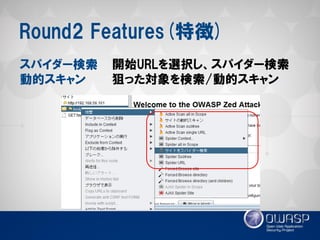
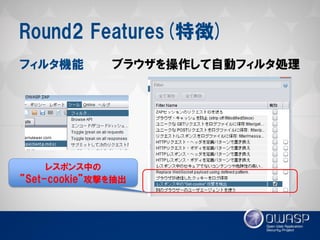
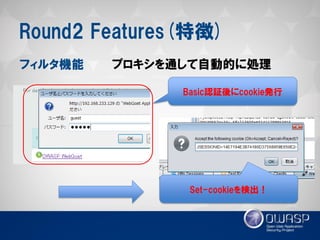
Round2 Features(特徴)
「SessionHandling Rules」の「Check Session is valid」は、 有効なセッションがない場合の動作を定義可能。
条件を指定し、その条件に合致した場合 に、定義した「Macro」の実行やブラウザを 用いた正常なセッションの取得を促される。
例:
エラーが発生したら、ログインから再度や り直す。 - 58.
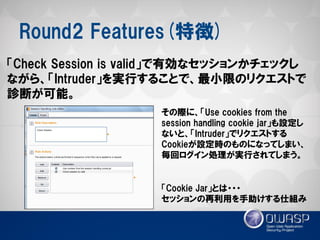
Round2 Features(特徴)
「CheckSession is valid」で有効なセッションかチェックし ながら、「Intruder」を実行することで、最小限のリクエストで 診断が可能。
その際に、「Use cookies from the session handling cookie jar」も設定し ないと、「Intruder」でリクエストする Cookieが設定時のものになってしまい、 毎回ログイン処理が実行されてしまう。
「Cookie Jar」とは・・・
セッションの再利用を手助けする仕組み - 59.
- 60.
- 61.
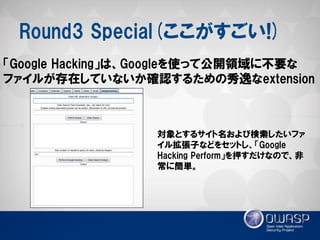
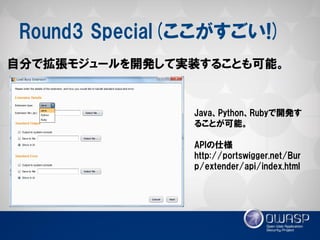
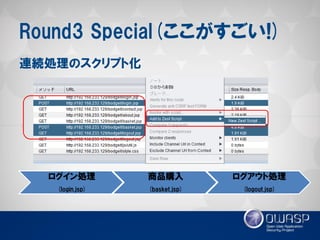
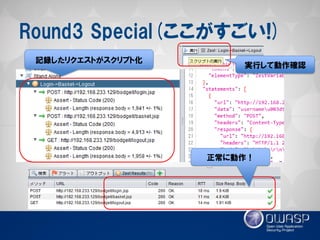
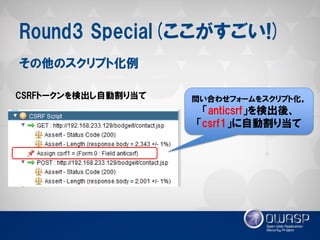
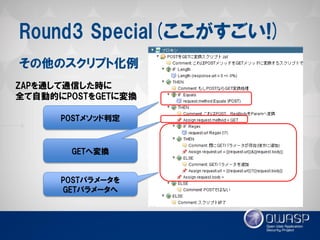
Round3 Special(ここがすごい!)
「GoogleHacking」は、Googleを使って公開領域に不要な ファイルが存在していないか確認するための秀逸なextension
対象とするサイト名および検索したいファ イル拡張子などをセットし、「Google Hacking Perform」を押すだけなので、非 常に簡単。 - 62.
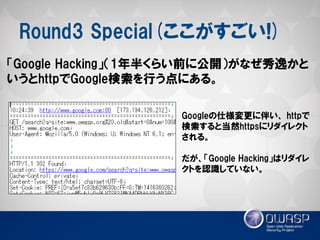
Round3 Special(ここがすごい!)
「GoogleHacking」(1年半くらい前に公開)がなぜ秀逸かと いうとhttpでGoogle検索を行う点にある。
Googleの仕様変更に伴い、 httpで 検索すると当然httpsにリダイレクト される。
だが、「Google Hacking」はリダイレ クトを認識していない。 - 63.
- 64.
- 65.
- 66.
- 67.
- 68.
- 69.
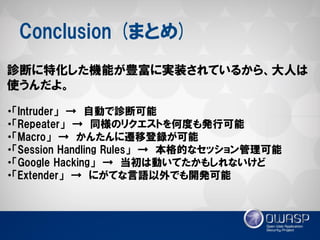
Conclusion (まとめ)
診断に特化した機能が豊富に実装されているから、大人は使うんだよ。
・「Intruder」 → 自動で診断可能
・「Repeater」 → 同様のリクエストを何度も発行可能
・「Macro」 → かんたんに遷移登録が可能
・「Session Handling Rules」 → 本格的なセッション管理可能
・「Google Hacking」 → 当初は動いてたかもしれないけど
・「Extender」 → にがてな言語以外でも開発可能 - 70.
Conclusion (まとめ)
・「Intruder」→ 自動で診断可能
・「Repeater」 → 同様のリクエストを何度も発行可能
・「Macro」 → かんたんに遷移登録が可能
・「Session Handling Rules」 → 本格的なセッション管理可能
・「Google Hacking」 → 当初は動いてたかもしれないけど
・「Extender」 → にがてな言語以外でも開発可能
児童か本当に - 71.
- 72.
- 73.
Profile(プロフィール)
亀田 勇歩
- @YuhoKameda
[活動]
ZAP Evangelist
『OWASP Zed Attack Proxy 運用マニュアル』執筆協力
ZAP Hands-on Training in AppSec APAC2014
[業務]
Web/PF脆弱性診断
インシデントレスポンス全般 - 74.
- 75.
- 76.
- 77.
- 78.
- 79.
- 80.
- 81.
- 82.
- 83.
- 84.
- 85.
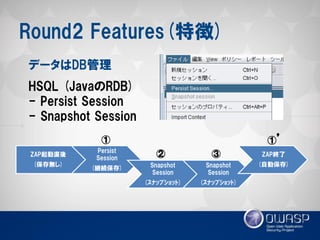
Round2 Features(特徴)
データはDB管理
HSQL (JavaのRDB)
- Persist Session
- Snapshot Session
ZAP起動直後 (保存無し)
Persist Session
(継続保存)
Snapshot Session
(スナップショット)
Snapshot Session
(スナップショット)
ZAP終了
(自動保存)
①
②
③
①’ - 86.
- 87.
- 88.
- 89.
- 90.
- 91.
- 92.
- 93.
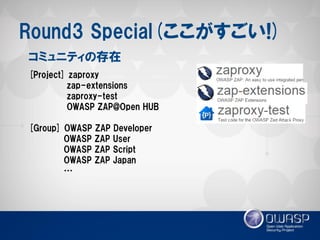
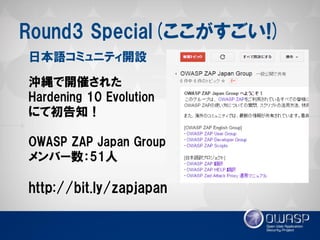
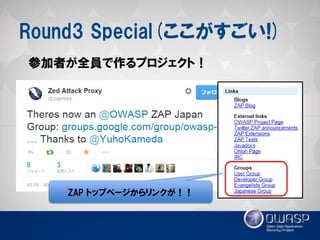
Round3 Special(ここがすごい!)
[Project]zaproxy
zap-extensions
zaproxy-test
OWASP ZAP@Open HUB
[Group] OWASP ZAP Developer
OWASP ZAP User
OWASP ZAP Script
OWASP ZAP Japan
…
コミュニティの存在 - 94.
- 95.
- 96.
- 97.
- 98.
- 99.
- 100.
 Most read
 Most read
 Most read