Skip to main content More Related Content

PDF
クロスサイトリクエストフォージェリ(CSRF)とその対策 
PPTX

PDF

PDF
130821 owasp zed attack proxyをぶん回せ 
PPTX

PDF

PDF

PDF
Form認証で学ぶSpring Security入門 What's hot

PDF
オブジェクト指向プログラミングのためのモデリング入門 
PDF
第31回「今アツい、分散ストレージを語ろう」(2013/11/28 on しすなま!) 
PPTX
NTTデータが考えるデータ基盤の次の一手 ~AI活用のために知っておくべき新潮流とは?~(NTTデータ テクノロジーカンファレンス 2020 発表資料) 
PDF

PDF

PDF
リーンなコードを書こう:実践的なオブジェクト指向設計 
PDF
PacemakerのMaster/Slave構成の基本と事例紹介(DRBD、PostgreSQLレプリケーション) @Open Source Confer... 
PDF
VirtualBox と Rocky Linux 8 で始める Pacemaker ~ VirtualBox でも STONITH 機能が試せる! Vi... 
PDF

PDF
実録Blue-Green Deployment導入記 
PPTX
ウェブ・セキュリティ基礎試験(徳丸基礎試験)の模擬試験問題 
PPTX

PDF

PDF
Kubernetes Service Account As Multi-Cloud Identity / Cloud Native Security Co... 
PPTX

PDF
コンテナの作り方「Dockerは裏方で何をしているのか?」 
PPTX
BuildKitによる高速でセキュアなイメージビルド (LT) 
PDF

PDF

PDF
【BS15】.NET アップグレード アシスタントで簡単にできます! .NET Framework アプリの .NET 6 へのマイグレーション Viewers also liked

PDF
脆弱性事例に学ぶセキュアコーディング「SSL/TLS証明書検証」編 (JavaDayTokyo2015) 
PDF
Spacewalkにおけるクロスサイト リクエストフォージェリ(CSRF)の脆弱性 
PDF
Blojsom におけるクロスサイトスクリプティングの脆弱性 
PDF
MySQL Connector/J における SQL インジェクションの脆弱性 
PDF
Advanced SQL Injection Attack & Defenses 
PPT

PDF

PDF
Apache Axis2におけるXML署名検証不備 
PDF
Apache CommonsのHttpClientに おけるSSLサーバ証明書検証不備 (CVE-2012-5783) 
PDF
JRE標準ライブラリの脆弱性事例を理解する (AtomicReferenceArrayクラス と Type Confusion) 
PDF
JBoss Application Server におけるディレクトリトラバーサルの脆弱性 
PDF
Lessons (to be) Learned from Handling OpenSSL Vulnerabilities 
PDF
Apache ActiveMQにおける認証処理不備の脆弱性(AMQ-1272) 
PDF
CERT コーディングスタンダードご紹介 (OSC2017@Osaka) 
PPTX
Android Platform の URLConnection に HTTP ヘッダインジェクションの脆弱性 
PDF
デブサミ2015 事例から学ぶAndroidアプリのセキュアコーディング「SSL/TLS証明書検証の現状と対策」 
PDF
It all starts with the ' (SQL injection from attacker's point of view) 
PDF
Case Studies and Lessons Learned from SSL/TLS Certificate Verification Vulner... 
PDF

PDF
脆弱性事例に学ぶセキュアコーディング「SSL/TLS証明書検証」編 (KOF2014) Similar to Apache Tomcat における クロスサイトリクエストフォージェリ (CSRF) 保護メカニズム回避の脆弱性

PDF
Spring fest2020 spring-security 
PPTX
徳丸本に載っていないWebアプリケーションセキュリティ 
PPTX
Webサイトをめぐるセキュリティ状況と効果的な防御方法(WordPress編) 
PPTX
HTML5 Web アプリケーションのセキュリティ 
PDF
徳丸本に学ぶ 安全なPHPアプリ開発の鉄則2012 
PDF
Webアプリ開発者のためのHTML5セキュリティ入門 More from JPCERT Coordination Center

PDF
いま改めて製品開発者の脆弱性対応について考える ~情報セキュリティ早期警戒パートナーシップを運用する調整機関の視点から~ 
PDF
安全なプラグインに必要なこと: 脆弱性届出状況に見る傾向と対策 (WordCampTokyo 2017) 
PDF

PDF
WordBench東京 7月勉強会「夏のLT大会!」『WordPress とバックアップの話』 
PDF
OWASP ASVS と Cheat Sheet シリーズ (日本語版) のご紹介 (OSC2016Hokkaido) 
PDF

PDF

PDF
Apache Struts2 における任意の Java メソッド実行の脆弱性 
PDF
Apache Sling におけるサービス運用妨害(無限ループ)の脆弱性 
PDF
Javaセキュアコーディングセミナー東京第2回演習の解説 
PDF
Javaセキュアコーディングセミナー東京第4回演習の解説 
PDF
Javaセキュアコーディングセミナー東京第4回講義 
PDF
Javaセキュアコーディングセミナー東京第3回演習 Apache Tomcat における クロスサイトリクエストフォージェリ (CSRF) 保護メカニズム回避の脆弱性
- 1.
Copyright©2013 JPCERT/CC Allrights reserved.
「Javaアプリケーション脆弱性事例調査資料」について
この資料は、Javaプログラマである皆様に、脆弱性を身
近な問題として感じてもらい、セキュアコーディングの
重要性を認識していただくことを目指して作成していま
す。
「Javaセキュアコーディングスタンダード
CERT/Oracle版」と合わせて、セキュアコーディングに
関する理解を深めるためにご利用ください。
JPCERTコーディネーションセンター
セキュアコーディングプロジェクト
secure-coding@jpcert.or.jp
1
Japan Computer Emergency Response Team
Coordination Center
電子署名者 : Japan Computer Emergency Response Team Coordination Center
DN : c=JP, st=Tokyo, l=Chiyoda-ku, email=office@jpcert.or.jp, o=Japan
Computer Emergency Response Team Coordination Center, cn=Japan
Computer Emergency Response Team Coordination Center
日付 : 2013.09.30 16:18:56 +09'00'
- 2.
- 3.
Copyright©2013 JPCERT/CC Allrights reserved.
Apache Tomcatとは
Java Servlet や JavaServer Pages (JSP) を実行するため
のサーブレットコンテナ(サーブレットエンジン)
CSRF対策のために、トークンを使ったリクエスト
フォームの検証機能が実装されている
3
- 4.
Copyright©2013 JPCERT/CC Allrights reserved.
脆弱性の概要
Apache Tomcatには、クロスサイトリクエストフォー
ジェリ対策をバイパスできる脆弱性が存在する
脆弱性を悪用されることで、被害者が意図しない操作を
実行させられる可能性がある
Apache Tomcat上で展開されるWebアプリケーションの
機能を不正に実行させることが可能となる
4
バイパス!!
被害者
攻撃成功!!
- 5.
Copyright©2013 JPCERT/CC Allrights reserved.
通常の処理フロー
5
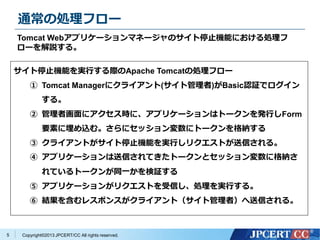
サイト停止機能を実行する際のApache Tomcatの処理フロー
① Tomcat Managerにクライアント(サイト管理者)がBasic認証でログイン
する。
② 管理者画面にアクセス時に、アプリケーションはトークンを発行しForm
要素に埋め込む。さらにセッション変数にトークンを格納する
③ クライアントがサイト停止機能を実行しリクエストが送信される。
④ アプリケーションは送信されてきたトークンとセッション変数に格納さ
れているトークンが同一かを検証する
⑤ アプリケーションがリクエストを受信し、処理を実行する。
⑥ 結果を含むレスポンスがクライアント(サイト管理者)へ送信される。
Tomcat Webアプリケーションマネージャのサイト停止機能における処理フ
ローを解説する。
- 6.
Copyright©2013 JPCERT/CC Allrights reserved.
サイト停止機能実行時
6
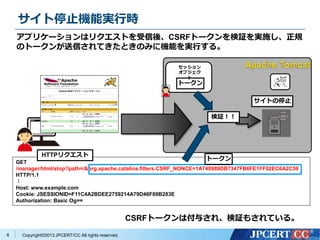
アプリケーションはリクエストを受信後、CSRFトークンを検証を実施し、正規
のトークンが送信されてきたときのみに機能を実行する。
GET
/manager/html/stop?path=/&org.apache.catalina.filters.CSRF_NONCE=1A740989DB7347FB6FE1FF02EC6A2C59
HTTP/1.1
:
Host: www.example.com
Cookie: JSESSIONID=F11C4A2BDEE2759214A79D46F69B283E
Authorization: Basic Og==
HTTPリクエスト
サイトの停止
CSRFトークンは付与され、検証もされている。
トークン
セッション
オブジェク
ト
検証!!
トークン
- 7.
Copyright©2013 JPCERT/CC Allrights reserved.
doFilterメソッドによるトークンの検証
7
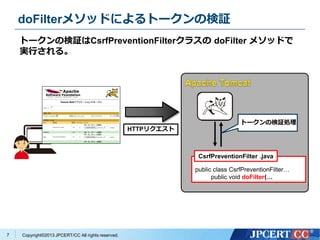
トークンの検証はCsrfPreventionFilterクラスの doFilter メソッドで
実行される。
public class CsrfPreventionFilter…
public void doFilter(…
CsrfPreventionFilter .java
HTTPリクエスト
トークンの検証処理
- 8.
Copyright©2013 JPCERT/CC Allrights reserved.
doFilterメソッドによるトークンの検証: セッションからトークンの取得
8
public class CsrfPreventionFilter extends FilterBase {
:
public void doFilter(ServletRequest request, ServletResponse response,FilterChain chain)
throws IOException, ServletException {
:
HttpServletRequest req = (HttpServletRequest) request;
:
@SuppressWarnings("unchecked")
LruCache<String> nonceCache =
(LruCache<String>) req.getSession(true).getAttribute(
Constants.CSRF_NONCE_SESSION_ATTR_NAME);
if (!skipNonceCheck) {
String previousNonce =
req.getParameter(Constants.CSRF_NONCE_REQUEST_PARAM); ...(B)
if (nonceCache != null &&!nonceCache.contains(previousNonce)) { ...(C)
res.sendError(HttpServletResponse.SC_FORBIDDEN); //エラー処理
return;
}
}
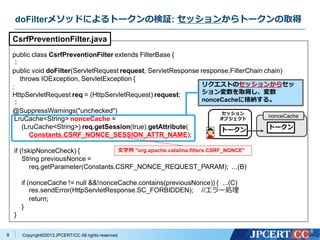
リクエストのセッションからセッ
ション変数を取得し、変数
nonceCacheに格納する。
文字列 "org.apache.catalina.filters.CSRF_NONCE"
セッション
オブジェクト
nonceCache
トークントークン
CsrfPreventionFilter.java
- 9.
Copyright©2013 JPCERT/CC Allrights reserved.
doFilterメソッドによるトークンの検証: リクエストからトークンの取得
9
public class CsrfPreventionFilter extends FilterBase {
:
public void doFilter(ServletRequest request, ServletResponse response,FilterChain chain)
throws IOException, ServletException {
:
HttpServletRequest req = (HttpServletRequest) request;
:
@SuppressWarnings("unchecked")
LruCache<String> nonceCache =
(LruCache<String>) req.getSession(true).getAttribute(
Constants.CSRF_NONCE_SESSION_ATTR_NAME);
if (!skipNonceCheck) {
String previousNonce =
req.getParameter(Constants.CSRF_NONCE_REQUEST_PARAM);
if (nonceCache != null &&!nonceCache.contains(previousNonce)) {
res.sendError(HttpServletResponse.SC_FORBIDDEN); //エラー処理
return;
}
}
CsrfPreventionFilter.java
リクエストのパラメータから変数を取得し、
変数previousNonceに格納する。
文字列 "org.apache.catalina.filters.CSRF_NONCE"
GET
/manager/html/stop?path=/&org.apache.catalina.filters.CSR
F_NONCE=1A740989DB7347FB6FE1FF02EC6A2C59 HTTP/1.1
:
Host: www.example.com
Cookie: JSESSIONID=F11C4A2BDEE2759214A79D46F69B283E
Authorization: Basic Og==
HTTPリクエスト
previousNonce
トークン
- 10.
Copyright©2013 JPCERT/CC Allrights reserved.
doFilterメソッドによるトークンの取得: トークンの比較
10
public class CsrfPreventionFilter extends FilterBase {
:
public void doFilter(ServletRequest request, ServletResponse response,FilterChain chain)
throws IOException, ServletException {
:
HttpServletRequest req = (HttpServletRequest) request;
:
@SuppressWarnings("unchecked")
LruCache<String> nonceCache =
(LruCache<String>) req.getSession(true).getAttribute(
Constants.CSRF_NONCE_SESSION_ATTR_NAME);
if (!skipNonceCheck) {
String previousNonce =
req.getParameter(Constants.CSRF_NONCE_REQUEST_PARAM);
if (nonceCache != null &&!nonceCache.contains(previousNonce)) {
res.sendError(HttpServletResponse.SC_FORBIDDEN); //エラー処理
return;
}
://正常処理
}
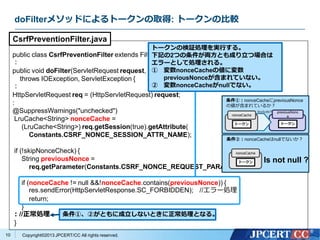
トークンの検証処理を実行する。
下記の2つの条件が両方とも成り立つ場合は
エラーとして処理される。
① 変数nonceCacheの値に変数
previousNonceが含まれていない。
② 変数nonceCacheがnullでない。
previousNonc
e
トークン
nonceCache
トークン
条件①:nonceCacheにpreviousNonce
の値が含まれているか?
nonceCache
トークン
条件②:nonceCacheはnullでないか?
Is not null ?
条件①、②がともに成立しないときに正常処理となる。
CsrfPreventionFilter.java
- 11.
Copyright©2013 JPCERT/CC Allrights reserved.
攻撃コード (正常なリクエストとの比較)
11
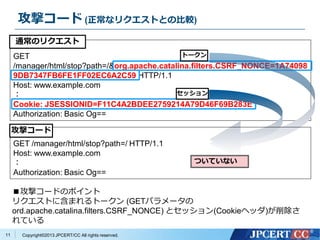
■攻撃コードのポイント
リクエストに含まれるトークン (GETパラメータの
ord.apache.catalina.filters.CSRF_NONCE) とセッション(Cookieヘッダ)が削除さ
れている
GET
/manager/html/stop?path=/&org.apache.catalina.filters.CSRF_NONCE=1A74098
9DB7347FB6FE1FF02EC6A2C59 HTTP/1.1
Host: www.example.com
:
Cookie: JSESSIONID=F11C4A2BDEE2759214A79D46F69B283E
Authorization: Basic Og==
通常のリクエスト
トークン
セッション
GET /manager/html/stop?path=/ HTTP/1.1
Host: www.example.com
:
Authorization: Basic Og==
攻撃コード
ついていない
- 12.
Copyright©2013 JPCERT/CC Allrights reserved.
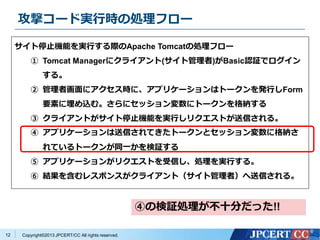
サイト停止機能を実行する際のApache Tomcatの処理フロー
① Tomcat Managerにクライアント(サイト管理者)がBasic認証でログイン
する。
② 管理者画面にアクセス時に、アプリケーションはトークンを発行しForm
要素に埋め込む。さらにセッション変数にトークンを格納する
③ クライアントがサイト停止機能を実行しリクエストが送信される。
④ アプリケーションは送信されてきたトークンとセッション変数に格納さ
れているトークンが同一かを検証する
⑤ アプリケーションがリクエストを受信し、処理を実行する。
⑥ 結果を含むレスポンスがクライアント(サイト管理者)へ送信される。
攻撃コード実行時の処理フロー
12
④の検証処理が不十分だった!!
- 13.
Copyright©2013 JPCERT/CC Allrights reserved.
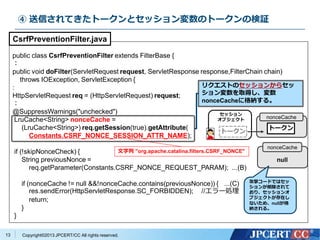
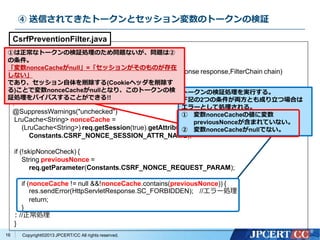
④ 送信されてきたトークンとセッション変数のトークンの検証
13
public class CsrfPreventionFilter extends FilterBase {
:
public void doFilter(ServletRequest request, ServletResponse response,FilterChain chain)
throws IOException, ServletException {
:
HttpServletRequest req = (HttpServletRequest) request;
:
@SuppressWarnings("unchecked")
LruCache<String> nonceCache =
(LruCache<String>) req.getSession(true).getAttribute(
Constants.CSRF_NONCE_SESSION_ATTR_NAME);
if (!skipNonceCheck) {
String previousNonce =
req.getParameter(Constants.CSRF_NONCE_REQUEST_PARAM); ...(B)
if (nonceCache != null &&!nonceCache.contains(previousNonce)) { ...(C)
res.sendError(HttpServletResponse.SC_FORBIDDEN); //エラー処理
return;
}
}
リクエストのセッションからセッ
ション変数を取得し、変数
nonceCacheに格納する。
文字列 "org.apache.catalina.filters.CSRF_NONCE"
トークン
セッション
オブジェクト nonceCache
トークン
nonceCache
null
CsrfPreventionFilter.java
攻撃コードではセッ
ションが削除されて
おり、セッションオ
ブジェクトが存在し
ないため、nullが格
納される。
- 14.
Copyright©2013 JPCERT/CC Allrights reserved.
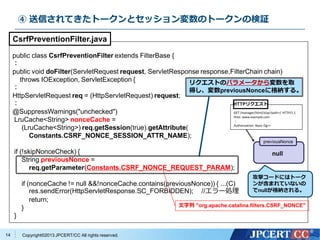
④ 送信されてきたトークンとセッション変数のトークンの検証
14
public class CsrfPreventionFilter extends FilterBase {
:
public void doFilter(ServletRequest request, ServletResponse response,FilterChain chain)
throws IOException, ServletException {
:
HttpServletRequest req = (HttpServletRequest) request;
:
@SuppressWarnings("unchecked")
LruCache<String> nonceCache =
(LruCache<String>) req.getSession(true).getAttribute(
Constants.CSRF_NONCE_SESSION_ATTR_NAME);
if (!skipNonceCheck) {
String previousNonce =
req.getParameter(Constants.CSRF_NONCE_REQUEST_PARAM);
if (nonceCache != null &&!nonceCache.contains(previousNonce)) { ...(C)
res.sendError(HttpServletResponse.SC_FORBIDDEN); //エラー処理
return;
}
}
リクエストのパラメータから変数を取
得し、変数previousNonceに格納する。
文字列 "org.apache.catalina.filters.CSRF_NONCE"
GET /manager/html/stop?path=/ HTTP/1.1
Host: www.example.com
:
Authorization: Basic Og==
HTTPリクエスト
previousNonce
null
CsrfPreventionFilter.java
攻撃コードにはトーク
ンが含まれていないの
でnullが格納される。
- 15.
Copyright©2013 JPCERT/CC Allrights reserved.
④ 送信されてきたトークンとセッション変数のトークンの検証
15
public class CsrfPreventionFilter extends FilterBase {
:
public void doFilter(ServletRequest request, ServletResponse response,FilterChain chain)
throws IOException, ServletException {
:
HttpServletRequest req = (HttpServletRequest) request;
:
@SuppressWarnings("unchecked")
LruCache<String> nonceCache =
(LruCache<String>) req.getSession(true).getAttribute(
Constants.CSRF_NONCE_SESSION_ATTR_NAME);
if (!skipNonceCheck) {
String previousNonce =
req.getParameter(Constants.CSRF_NONCE_REQUEST_PARAM);
if (nonceCache != null &&!nonceCache.contains(previousNonce)) {
res.sendError(HttpServletResponse.SC_FORBIDDEN); //エラー処理
return;
}
://正常処理
}
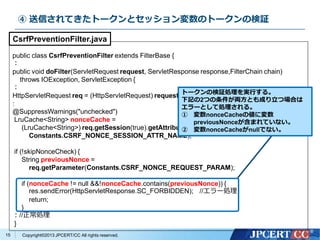
トークンの検証処理を実行する。
下記の2つの条件が両方とも成り立つ場合は
エラーとして処理される。
① 変数nonceCacheの値に変数
previousNonceが含まれていない。
② 変数nonceCacheがnullでない。
CsrfPreventionFilter.java
- 16.
Copyright©2013 JPCERT/CC Allrights reserved.
④ 送信されてきたトークンとセッション変数のトークンの検証
16
public class CsrfPreventionFilter extends FilterBase {
:
public void doFilter(ServletRequest request, ServletResponse response,FilterChain chain)
throws IOException, ServletException {
:
HttpServletRequest req = (HttpServletRequest) request;
:
@SuppressWarnings("unchecked")
LruCache<String> nonceCache =
(LruCache<String>) req.getSession(true).getAttribute(
Constants.CSRF_NONCE_SESSION_ATTR_NAME);
if (!skipNonceCheck) {
String previousNonce =
req.getParameter(Constants.CSRF_NONCE_REQUEST_PARAM);
if (nonceCache != null &&!nonceCache.contains(previousNonce)) {
res.sendError(HttpServletResponse.SC_FORBIDDEN); //エラー処理
return;
}
://正常処理
}
トークンの検証処理を実行する。
下記の2つの条件が両方とも成り立つ場合は
エラーとして処理される。
① 変数nonceCacheの値に変数
previousNonceが含まれていない。
② 変数nonceCacheがnullでない。
CsrfPreventionFilter.java
①は正常なトークンの検証処理のため問題ないが、問題は②
の条件。
「変数nonceCacheがnull」=「セッションがそのものが存在
しない」
であり、セッション自体を削除する(Cookieヘッダを削除す
る)ことで変数nonceCacheがnullとなり、このトークンの検
証処理をバイパスすることができる!!
- 17.
Copyright©2013 JPCERT/CC Allrights reserved.
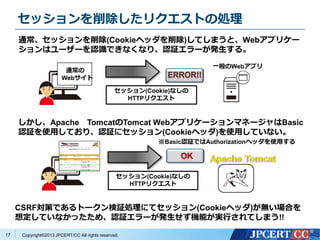
セッションを削除したリクエストの処理
17
通常、セッションを削除(Cookieヘッダを削除)してしまうと、Webアプリケー
ションはユーザーを認識できなくなり、認証エラーが発生する。
セッション(Cookie)なしの
HTTPリクエスト
しかし、Apache TomcatのTomcat WebアプリケーションマネージャはBasic
認証を使用しており、認証にセッション(Cookieヘッダ)を使用していない。
CSRF対策であるトークン検証処理にてセッション(Cookieヘッダ)が無い場合を
想定していなかったため、認証エラーが発生せず機能が実行されてしまう!!
セッション(Cookie)なしの
HTTPリクエスト
※Basic認証ではAuthorizationヘッダを使用する
通常の
Webサイト
一般のWebアプリ
- 18.
Copyright©2013 JPCERT/CC Allrights reserved.18
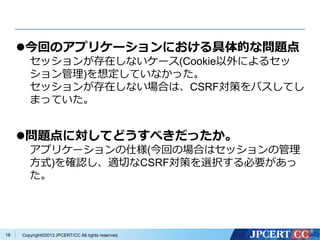
今回のアプリケーションにおける具体的な問題点
セッションが存在しないケース(Cookie以外によるセッ
ション管理)を想定していなかった。
セッションが存在しない場合は、CSRF対策をパスしてし
まっていた。
問題点に対してどうすべきだったか。
アプリケーションの仕様(今回の場合はセッションの管理
方式)を確認し、適切なCSRF対策を選択する必要があっ
た。
- 19.
Copyright©2013 JPCERT/CC Allrights reserved.
サイト停止機能を実行する際のApache Tomcatの処理フロー
① Tomcat Managerにクライアント(サイト管理者)がBasic認証でログイ
ンする。
② 管理者画面にアクセス時に、アプリケーションはトークンを発行しForm
要素に埋め込む。さらにセッション変数にトークンを格納する
③ クライアントがサイト停止機能を実行しリクエストが送信される。
④ アプリケーションは送信されてきたトークンとセッション変数に格納さ
れているトークンが同一かを検証する
⑤ アプリケーションがリクエストを受信し、処理を実行する。
⑥ 結果を含むレスポンスがクライアント(サイト管理者)へ送信される。
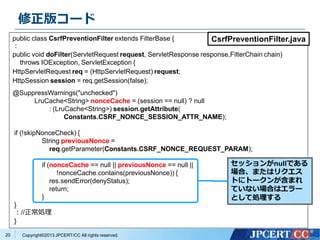
修正版コード
19
④の処理におけるコードが修正されている
脆弱性はバージョン7.0.32、6.0.36にて修正が適用されている
- 20.
Copyright©2013 JPCERT/CC Allrights reserved.
修正版コード
20
public class CsrfPreventionFilter extends FilterBase {
:
public void doFilter(ServletRequest request, ServletResponse response,FilterChain chain)
throws IOException, ServletException {:
HttpServletRequest req = (HttpServletRequest) request;:
HttpSession session = req.getSession(false);
@SuppressWarnings("unchecked")
LruCache<String> nonceCache = (session == null) ? null
: (LruCache<String>) session.getAttribute(
Constants.CSRF_NONCE_SESSION_ATTR_NAME);
if (!skipNonceCheck) {
String previousNonce =
req.getParameter(Constants.CSRF_NONCE_REQUEST_PARAM);
if (nonceCache == null || previousNonce == null ||
!nonceCache.contains(previousNonce)) {
res.sendError(denyStatus);
return;
}
}
://正常処理
}
セッションがnullである
場合、またはリクエス
トにトークンが含まれ
ていない場合はエラー
として処理する
CsrfPreventionFilter.java
- 21.
Copyright©2013 JPCERT/CC Allrights reserved.
参考文献
■ OWASP CSRFGuard Project
https://www.owasp.org/index.php/Category:OWASP_CSRFGuard_Project
■ IPA ISEC セキュア・プログラミング講座:
Webアプリケーション編
第4章 セッション対策:リクエスト強要(CSRF)対策
https://www.ipa.go.jp/security/awareness/vendor/programmingv2/contents/301.html
■安全なウェブサイトの作り方、IPA
https://www.ipa.go.jp/security/vuln/websecurity.html
21
- 22.
Copyright©2013 JPCERT/CC Allrights reserved.
著作権・引用や二次利用について
本資料の著作権はJPCERT/CCに帰属します。
本資料あるいはその一部を引用・転載・再配布する際は、引用元名、資料名および URL の明示を
お願いします。
記載例
引用元:一般社団法人JPCERTコーディネーションセンター
Java アプリケーション脆弱性事例解説資料
Apache Tomcat における CSRF 保護メカニズム回避の脆弱性
https://www.jpcert.or.jp/securecoding/2012/No.09_Apache_Tomcat.pdf
本資料を引用・転載・再配布をする際は、引用先文書、時期、内容等の情報を、JPCERT コーディ
ネーションセンター広報(office@jpcert.or.jp)までメールにてお知らせください。なお、この連絡
により取得した個人情報は、別途定めるJPCERT コーディネーションセンターの「プライバシーポ
リシー」に則って取り扱います。
本資料の利用方法等に関するお問い合わせ
JPCERTコーディネーションセンター
広報担当
E-mail:office@jpcert.or.jp
本資料の技術的な内容に関するお問い合わせ
JPCERTコーディネーションセンター
セキュアコーディング担当
E-mail:secure-coding@jpcert.or.jp
22