Skip to main content More Related Content

PDF
Talk about Internet of Things 
PDF

PPTX

PDF

PPTX
L-02F乗っ取り事件とモバイル回線のセキュリティ 
PDF
ゼロトラストモデルによる次世代セキュリティアーキテクチャ_ShowNet2021 studio 20210414 
PPTX

PDF
技適あり!ESP8266搭載WiFiモジュールをArduino化しよう! Similar to デバイス・レベルまで対策が必要なIoTセキュリティ

PDF

PPTX
Microsoft Azure IoT Overview 2020/12/18 
PDF
Rainbowtype secure IoT prototyping system 
PDF
Market trend dec.2016 cyber security 
PDF
“クラウド・IoT基盤における信頼性及び関連の標準化動向 
PDF
ゼロトラスト セキュリティ モデル を IoT に - Microsoft の考える IoT セキュリティ - 
PDF

PPTX

PDF
20200219-iot@loft#8_security_of_smarthome 
PDF

PDF
More from Trainocate Japan, Ltd.

PPTX
test_アンケート案内_securityliteracy0907.pptx 
PDF
なるべく作らない内製のために~「作る」から「選んでつなぐ」へ~ 
PDF
AWS エンジニア育成における効果的なトレーニング活用のすすめ 
PDF
今こそ知りたい!Microsoft Azureの基礎 
PDF
AWSとオンプレミスを繋ぐときに知っておきたいルーティングの基礎知識(CCSI監修!) 
PDF

PDF
アンチパターンで気づくAWS Well-Architected Framework入門編 信頼性の柱 総集編 
PPTX

PDF

PDF

PDF

PDF
AWS Organizationsでマルチアカウントハンズオン環境を構築した話 
PDF
どう変わる? 新シスコ認定トレーニング ~CCNAとCCNP Enterprise~ 
PPTX

PPTX
ノンコーディングでビジネスアプリ作成 PowerApps入門 
PDF
情報漏えい対策だけでは済まない 最新の脅威へ立ち向かうには 
PDF

PDF

PDF
AWS IoT サービスのアップデート情報とセキュリティ関連機能 
PDF
IoTデバイスを脅威から守るセキュリティ機能-RXセキュリティMCUのご紹介 デバイス・レベルまで対策が必要なIoTセキュリティ
- 1.
- 2.
- 3.
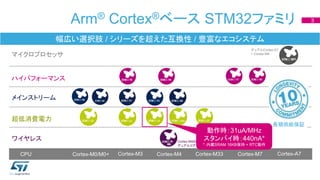
Arm® Cortex®ベース STM32ファミリ3
幅広い選択肢 / シリーズを超えた互換性 / 豊富なエコシステム
超低消費電力
メインストリーム
Cortex-M0/M0+ Cortex-M3 Cortex-M4 Cortex-M7
ハイパフォーマンス
ワイヤレス
CPU Cortex-M33
Cortex-M4/M0+
デュアルコア
Cortex-A7
マイクロプロセッサ
長期供給保証
デュアルCortex-A7
+ Cortex-M4
動作時:31uA/MHz
スタンバイ時:440nA*
*:内蔵SRAM 16KB保持 + RTC動作
- 4.
- 5.
- 6.
- 7.
- 8.
- 9.
- 10.
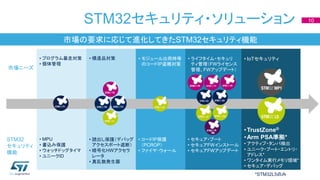
STM32セキュリティ・ソリューション 10
市場の要求に応じて進化してきたSTM32セキュリティ機能
市場ニーズ
STM32
セキュリティ
機能
• MPU
•書込み保護
• ウォッチドッグタイマ
• ユニークID
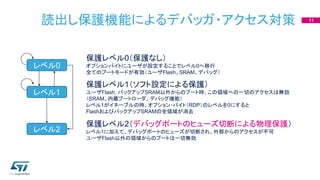
• 読出し保護(デバッグ
アクセスポート遮断)
• 暗号化HWアクセラ
レータ
• 真乱数発生器
• コードIP保護
(PCROP)
• ファイヤ・ウォール
• セキュア・ブート
• セキュアFWインストール
• セキュアFWアップデート
•TrustZone®
•Arm PSA準拠*
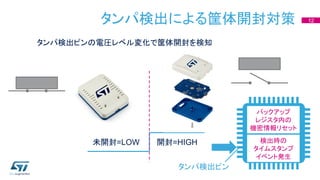
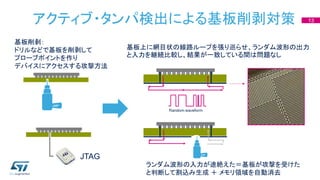
• アクティブ・タンパ検出
• ユニーク・ブート・エントリ・
アドレス*
• ワンタイム実行メモリ領域*
• セキュア・デバッグ
• プログラム暴走対策
• 個体管理
• 模造品対策 • モジュール出荷時等
のコードIP盗難対策
• ライフタイム・セキュリ
ティ管理(FWライセンス
管理、FWアップデート)
• IoTセキュリティ
*STM32L5のみ
- 11.
- 12.
- 13.
- 14.
- 15.
- 16.
- 17.
- 18.