Skip to main content
Download free for 30 days
Sign in
Upload
Language (EN)
Support
Business
Mobile
Social Media
Marketing
Technology
Art & Photos
Career
Design
Education
Presentations & Public Speaking
Government & Nonprofit
Healthcare
Internet
Law
Leadership & Management
Automotive
Engineering
Software
Recruiting & HR
Retail
Sales
Services
Science
Small Business & Entrepreneurship
Food
Environment
Economy & Finance
Data & Analytics
Investor Relations
Sports
Spiritual
News & Politics
Travel
Self Improvement
Real Estate
Entertainment & Humor
Health & Medicine
Devices & Hardware
Lifestyle
EN
Upload
Download free for 30 days
Sign in
Uploaded by
Taiga Ishii
PPTX, PDF
543 views
201806_OperationsByorganizatinAdmin_jaws-ug12
published at JAWS-UG BGNR #12
Engineering
◦
Read more
1
Save
Share
Embed
Save to Drive
Download now
Download to read offline
1
/ 30
2
/ 30
3
/ 30
4
/ 30
5
/ 30
6
/ 30
7
/ 30
8
/ 30
9
/ 30
10
/ 30
11
/ 30
12
/ 30
13
/ 30
14
/ 30
15
/ 30
16
/ 30
17
/ 30
18
/ 30
19
/ 30
20
/ 30
More Related Content
PDF
Control towerとsie monossであっちこっちした件
by
ssuser868e2d
24 slides
761 views
PPTX
AWS Config RulesでIAMポリシーを自動適用する話
by
Serverworks Co.,Ltd.
13 slides
962 views
PDF
Jawsug asakai27 kanako_kodera
by
Kanako Kodera
7 slides
372 views
PDF
2015年12月 Amazon RDS for Aurora セミナー in 関西 「Aurora検証のご紹介」
by
Serverworks Co.,Ltd.
36 slides
682 views
PDF
AWS エンジニア育成における効果的なトレーニング活用のすすめ
by
Trainocate Japan, Ltd.
34 slides
787 views
PDF
クラウド時代の人材育成
by
Trainocate Japan, Ltd.
60 slides
376 views
PPTX
AWS設計ガイドラインで取り組むクラウドシフト
by
Trainocate Japan, Ltd.
32 slides
671 views
PPTX
20160514 jawsug白山
by
Serverworks Co.,Ltd.
70 slides
2.4K views
Control towerとsie monossであっちこっちした件
by
ssuser868e2d
24 slides
761 views
AWS Config RulesでIAMポリシーを自動適用する話
by
Serverworks Co.,Ltd.
13 slides
962 views
Jawsug asakai27 kanako_kodera
by
Kanako Kodera
7 slides
372 views
2015年12月 Amazon RDS for Aurora セミナー in 関西 「Aurora検証のご紹介」
by
Serverworks Co.,Ltd.
36 slides
682 views
AWS エンジニア育成における効果的なトレーニング活用のすすめ
by
Trainocate Japan, Ltd.
34 slides
787 views
クラウド時代の人材育成
by
Trainocate Japan, Ltd.
60 slides
376 views
AWS設計ガイドラインで取り組むクラウドシフト
by
Trainocate Japan, Ltd.
32 slides
671 views
20160514 jawsug白山
by
Serverworks Co.,Ltd.
70 slides
2.4K views
What's hot
PDF
20200813 fin-jaws #14 オープニング渥美
by
Toshihide Atsumi
19 slides
350 views
PDF
AWS Organizationsでマルチアカウントハンズオン環境を構築した話
by
Trainocate Japan, Ltd.
21 slides
1.8K views
PDF
アンチパターンで気づくAWS Well-Architected Framework入門編 信頼性の柱 総集編
by
Trainocate Japan, Ltd.
46 slides
836 views
PPTX
20160608 JAWS-UG磐田
by
Serverworks Co.,Ltd.
63 slides
1.4K views
PPTX
Azure勉強会 20201028 azure monitor のアラートを様々なコミュニケーションツールに通知する
by
KenjiroHirata
54 slides
226 views
PPTX
ノンコーディングでビジネスアプリ作成 PowerApps入門
by
Trainocate Japan, Ltd.
24 slides
387 views
PPTX
AZ障害を想定したブログのマイグレーション
by
Mitsuhiro Yamashita
35 slides
327 views
PDF
20191015 cloud-for-manager-seminor
by
Trainocate Japan, Ltd.
75 slides
263 views
PDF
クラウド時代の人材育成 ~AWS移行時のつまずきポイント ~
by
Trainocate Japan, Ltd.
66 slides
1.6K views
PDF
2019年9月18日開催AWS Japan × Atlassianセミナー_セッション2「AmazonカルチャーとDevOps」
by
アトラシアン株式会社
70 slides
318 views
PDF
小出塾Fin-JAWSバージョン
by
Junji Koide
17 slides
312 views
PDF
AlibabaCloudでのSAML(SSO)はAWSとは別物だったお話
by
Hiroyuki Sato
31 slides
814 views
PPTX
2016年4月【Druvaソリューションアップデートセミナー】クラウド専業インテグレーターが考える次世代のデータ保護
by
Serverworks Co.,Ltd.
62 slides
1.4K views
PDF
SREチームとしてSREしてみた話
by
Yahoo!デベロッパーネットワーク
18 slides
1.9K views
PDF
AWS Security Automation in TrendMicro DIRECTION 2016
by
Hayato Kiriyama
50 slides
1.6K views
PDF
MSPサービスを支えるCircleCI
by
Takeo Saga
13 slides
553 views
PDF
20190924 cer-nagoya-ppt
by
Trainocate Japan, Ltd.
68 slides
255 views
PPTX
20150901 ops jaws_araya_v2
by
Mitsuru Araya
27 slides
5.5K views
PDF
AWSサムライハンズオン CDPから始めよう #jawsdays
by
真吾 吉田
37 slides
11K views
20200813 fin-jaws #14 オープニング渥美
by
Toshihide Atsumi
19 slides
350 views
AWS Organizationsでマルチアカウントハンズオン環境を構築した話
by
Trainocate Japan, Ltd.
21 slides
1.8K views
アンチパターンで気づくAWS Well-Architected Framework入門編 信頼性の柱 総集編
by
Trainocate Japan, Ltd.
46 slides
836 views
20160608 JAWS-UG磐田
by
Serverworks Co.,Ltd.
63 slides
1.4K views
Azure勉強会 20201028 azure monitor のアラートを様々なコミュニケーションツールに通知する
by
KenjiroHirata
54 slides
226 views
ノンコーディングでビジネスアプリ作成 PowerApps入門
by
Trainocate Japan, Ltd.
24 slides
387 views
AZ障害を想定したブログのマイグレーション
by
Mitsuhiro Yamashita
35 slides
327 views
20191015 cloud-for-manager-seminor
by
Trainocate Japan, Ltd.
75 slides
263 views
クラウド時代の人材育成 ~AWS移行時のつまずきポイント ~
by
Trainocate Japan, Ltd.
66 slides
1.6K views
2019年9月18日開催AWS Japan × Atlassianセミナー_セッション2「AmazonカルチャーとDevOps」
by
アトラシアン株式会社
70 slides
318 views
小出塾Fin-JAWSバージョン
by
Junji Koide
17 slides
312 views
AlibabaCloudでのSAML(SSO)はAWSとは別物だったお話
by
Hiroyuki Sato
31 slides
814 views
2016年4月【Druvaソリューションアップデートセミナー】クラウド専業インテグレーターが考える次世代のデータ保護
by
Serverworks Co.,Ltd.
62 slides
1.4K views
SREチームとしてSREしてみた話
by
Yahoo!デベロッパーネットワーク
18 slides
1.9K views
AWS Security Automation in TrendMicro DIRECTION 2016
by
Hayato Kiriyama
50 slides
1.6K views
MSPサービスを支えるCircleCI
by
Takeo Saga
13 slides
553 views
20190924 cer-nagoya-ppt
by
Trainocate Japan, Ltd.
68 slides
255 views
20150901 ops jaws_araya_v2
by
Mitsuru Araya
27 slides
5.5K views
AWSサムライハンズオン CDPから始めよう #jawsdays
by
真吾 吉田
37 slides
11K views
Similar to 201806_OperationsByorganizatinAdmin_jaws-ug12
PDF
AWS導入から3年 AWSマルチアカウント管理で変わらなかったこと変えていったこと
by
Takayuki Ishikawa
47 slides
3.6K views
PPTX
AWSSummitTokyo2017 SRCセッション振り返り
by
Shogo Matsumoto
52 slides
554 views
PDF
20210526 AWS Expert Online マルチアカウント管理の基本
by
Amazon Web Services Japan
58 slides
17.7K views
PPTX
DeNA の AWS アカウント管理とセキュリティ監査自動化
by
DeNA
34 slides
50.4K views
PDF
JAWS-UG初心者支部 - 2020-01-29 - マルチアカウント運用のはじめかた
by
Yutaro Ono
38 slides
502 views
PDF
AWSサポートを利⽤して考えたコト
by
Hitoshi Nagahama
13 slides
737 views
PDF
運用視点でのAWSサポート利用Tips
by
Noritaka Sekiyama
26 slides
11.8K views
PDF
「進化し続けるインフラ」のためのマルチアカウント管理
by
Recruit Lifestyle Co., Ltd.
46 slides
2.4K views
PDF
インフラ運用の観点から考えるAWS~運用における利点と移行のポイント~
by
NHN テコラス株式会社
58 slides
2.9K views
PDF
AWS Black Belt Online Seminar 2016 AWS上でのActive Directory構築
by
Amazon Web Services Japan
51 slides
24.4K views
PDF
Day 1 with Amazon Web Services - AWSご利用開始時に最低限おさえておきたい10のこと
by
Amazon Web Services Japan
54 slides
67.1K views
PDF
Control Towerでマルチアカウント管理をはじめよう
by
Kanako Kodera
25 slides
318 views
PDF
AWS Summit Tokyo 2014_NTTデータセッション(後半:Hinemosで実現するクラウド運用自動化)
by
Hinemos
20 slides
2.4K views
AWS導入から3年 AWSマルチアカウント管理で変わらなかったこと変えていったこと
by
Takayuki Ishikawa
47 slides
3.6K views
AWSSummitTokyo2017 SRCセッション振り返り
by
Shogo Matsumoto
52 slides
554 views
20210526 AWS Expert Online マルチアカウント管理の基本
by
Amazon Web Services Japan
58 slides
17.7K views
DeNA の AWS アカウント管理とセキュリティ監査自動化
by
DeNA
34 slides
50.4K views
JAWS-UG初心者支部 - 2020-01-29 - マルチアカウント運用のはじめかた
by
Yutaro Ono
38 slides
502 views
AWSサポートを利⽤して考えたコト
by
Hitoshi Nagahama
13 slides
737 views
運用視点でのAWSサポート利用Tips
by
Noritaka Sekiyama
26 slides
11.8K views
「進化し続けるインフラ」のためのマルチアカウント管理
by
Recruit Lifestyle Co., Ltd.
46 slides
2.4K views
インフラ運用の観点から考えるAWS~運用における利点と移行のポイント~
by
NHN テコラス株式会社
58 slides
2.9K views
AWS Black Belt Online Seminar 2016 AWS上でのActive Directory構築
by
Amazon Web Services Japan
51 slides
24.4K views
Day 1 with Amazon Web Services - AWSご利用開始時に最低限おさえておきたい10のこと
by
Amazon Web Services Japan
54 slides
67.1K views
Control Towerでマルチアカウント管理をはじめよう
by
Kanako Kodera
25 slides
318 views
AWS Summit Tokyo 2014_NTTデータセッション(後半:Hinemosで実現するクラウド運用自動化)
by
Hinemos
20 slides
2.4K views
201806_OperationsByorganizatinAdmin_jaws-ug12
1.
Organization管理者から見た 運用管理の話 石井大河
2.
自己紹介 名前: 石井 大河
(イシイ タイガ) 所属; 某自動車メーカー システム部門 好きなサービス: Organizations 仕事:クラウドサービスの検証 趣味:クラウドサービスの検証
3.
話すこと ・AWSサミット2018で得た刺激 ・初心者向けの話 ・運用管理の話 話さないこと ・自社のAWS活用状況 ・AWS資格保有者向けの話 ・開発の話
4.
資料は後で公開するので Twitterに集中してください! @jawsug_bgnr #jawsug #jawsug_bgnr
5.
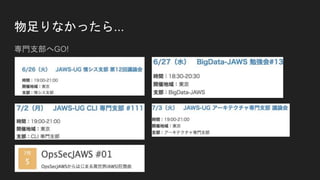
物足りなかったら... 専門支部へGO!
6.
AWS Summit Tokyo
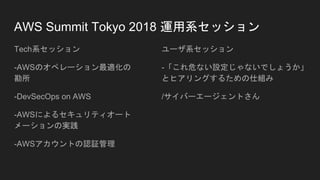
2018 運用系セッション Tech系セッション -AWSのオペレーション最適化の 勘所 -DevSecOps on AWS -AWSによるセキュリティオート メーションの実践 -AWSアカウントの認証管理 ユーザ系セッション -「これ危ない設定じゃないでしょうか」 とヒアリングするための仕組み /サイバーエージェントさん
7.
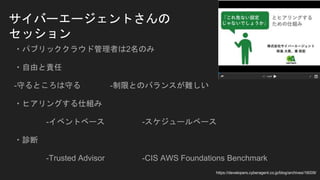
サイバーエージェントさんの セッション ・パブリッククラウド管理者は2名のみ ・自由と責任 -守るところは守る -制限とのバランスが難しい ・ヒアリングする仕組み -イベントベース -スケジュールベース ・診断 -Trusted
Advisor -CIS AWS Foundations Benchmark https://developers.cyberagent.co.jp/blog/archives/16009/
8.
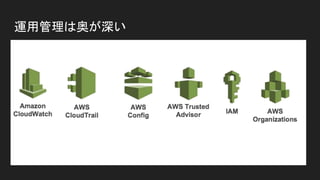
運用管理は奥が深い
9.
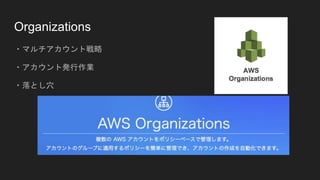
Organizations ・マルチアカウント戦略 ・アカウント発行作業 ・落とし穴
10.
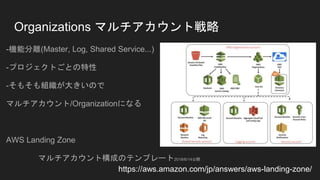
Organizations マルチアカウント戦略 -機能分離(Master, Log,
Shared Service...) -プロジェクトごとの特性 -そもそも組織が大きいので マルチアカウント/Organizationになる AWS Landing Zone マルチアカウント構成のテンプレート2018/6/14公開 https://aws.amazon.com/jp/answers/aws-landing-zone/
11.
Organizations 運用管理 自由度を与えるならエンドユーザのIAMユーザはPowerUserでいい -制約をつけたい箇所はSCP(サービスコントロールポリシー)でDenyできる -CloudTrail, Config等ログ系に触らせたくない⇨SCPでDeny
12.
Organizations メンバーアカウントを作るコマンド aws organizations
create-account --email "hogehoge@example.com" --account-name "test" --role-name "OrganizationAccountAccessRole" ポチポチしなくていいので楽
13.
Organizations 落とし穴 マスターアカウントは変更できない ・利用が拡大してから組織を作り直すのはかなり手間 -新マスターアカウントを作成する -旧Organizationから全メンバーアカウントを離脱させる -新Organizationにメンバーアカウントを追加していく ⇨トータルではOrganizationsによってだいぶ運用が楽になっている これなしでの運用は考えられない。
14.
CloudTrail ≒必須項目 ・ユーザーのアクションをロギングするサービス ・全アカウント、全リージョンで有効にする ・ロギングアカウントのS3Bucketに集約する ・集約したログはアラートやモニタリングに活用する
15.
CloudTrail ログの活用 ・CloudWatchLogsと連携 -アラート通知 -rootログインの検知、セキュリティグループの監視 ・ElasticsearchServiceと連携 -KibanaでログフォーマットをCloudTrailにするだけで簡単に可視化 ・AthenaとQuicksightでBIという手もある
16.
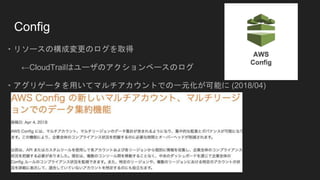
Config ・リソースの構成変更のログを取得 ←CloudTrailはユーザのアクションベースのログ ・アグリゲータを用いてマルチアカウントでの一元化が可能に (2018/04)
17.
Config Rules ・Configの取得値をもとに、ルールを守っているかチェックする ・ルールごとにコストが増えていく リージョン、アカウントごとにコストがかかる ⇨新米管理者としては、それでもマネージドにしたい
18.
GuardDuty ・CloudTrail, VPCフローログ、 DNSログから、 ・悪意のあるスキャン/インスタンス攻撃/アカウントへの攻撃を検知する。 ポートスキャン/ブルートフォース,暗号通貨マイニング/ログ無効化など ・通知したい ⇨CloudWatchEevnt,
Lambdaを使ってwebhookを叩いて... ⇨面倒
19.
GuardDuty Slack通知テンプレート ・GuardDutyの脅威検知結果をSlackに通知するCloudFormationテンプレート https://github.com/aws-samples/amazon-guardduty-to-slack
20.
GuardDuty 脅威検知の集約 ・各アカウントのダッシュボードを見にいくのが面倒 ⇨マスターアカウントにメンバーアカウントの検知結果を集約可能 *Organizationsのマスター/メンバーとは別の関係 ・マスターアカウントからメンバーアカウントを招待して、 メンバーアカウント側で承認して... ⇨面倒 Jenkins化する...?
21.
GuardDuty マルチアカウントスクリプト ・GuardDutyを有効化し、全てのメンバーアカウントで 招待を承認するpythonスクリプト https://github.com/aws-samples/amazon-guardduty-multiaccount-scripts
22.
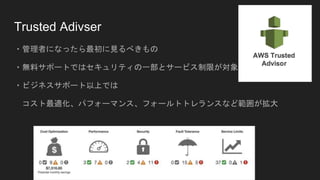
Trusted Adivser ・管理者になったら最初に見るべきもの ・無料サポートではセキュリティの一部とサービス制限が対象 ・ビジネスサポート以上では コスト最適化、パフォーマンス、フォールトトレランスなど範囲が拡大
23.
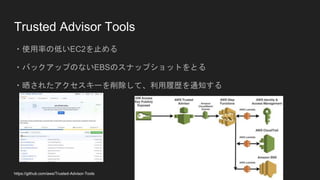
Trusted Advisor Tools ・使用率の低いEC2を止める ・バックアップのないEBSのスナップショットをとる ・晒されたアクセスキーを削除して、利用履歴を通知する https://github.com/aws/Trusted-Advisor-Tools
24.
CIS BenchMark インターネット・セキュリティの 標準化団体CIS(Center for
Internet Security) が定めたセキュリティ関する設定の ベストプラクティス
25.
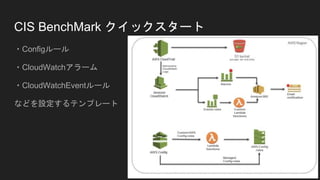
CIS BenchMark クイックスタート ・Configルール ・CloudWatchアラーム ・CloudWatchEventルール などを設定するテンプレート
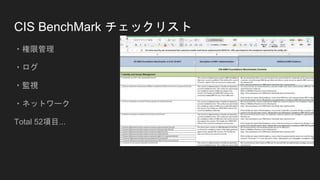
26.
CIS BenchMark チェックリスト ・権限管理 ・ログ ・監視 ・ネットワーク Total
52項目...
27.
InsightWatch CISベンチマーク準拠で診断できる! 無料! https://insightwatch.io/ AWS InspectorのCISベンチマークはOSを対象としているため、 AWSアカウントを対象とした診断はカバーできていない
28.
ちなみに... 運用管理を始めて2ヶ月 ミニマムでやるべきこと ・セキュリティ/運用の基準を知る Trusted Advisor,
CIS Benchmark, Well-Architected Framework ・ログを取る CloudTrail, Config... ・アカウント、権限管理を整理する Organizations, IAM, AD連携
29.
運用管理をもっと知りたい人は...OpsJAWSへ! https://opsjaws.doorkeeper.jp/
30.
さいごに 終わりなき運用管理の世界... ぜひ一緒に勉強して行きましょう!
Editor's Notes
#3
Spheres@@2018
#10
https://dev.classmethod.jp/cloud/aws/create-aws-account-by-cli/ https://www.youtube.com/watch?v=71fD8Oenwxc
#19
https://dev.classmethod.jp/cloud/aws/aws-reinvent2017-guardduty-intro-sid218/
#20
https://dev.classmethod.jp/cloud/aws/aws-reinvent2017-guardduty-intro-sid218/
#27
CFS SP800
#28
https://aws.amazon.com/jp/quickstart/architecture/compliance-cis-benchmark/